 Écrit par Nate KostarRédacteurVérifié par Robert LakinRédacteur
L’exploit d’un portefeuille crypto Ethereum se retourne contre son auteur : un bot MEV capture 7,7 millions de dollars, Kelp gèle l’adresse
Dernières actualitésPublié15 sept. 2026
Un bot MEV connu sous le nom de « Yoink » a devancé un attaquant qui tentait d’exploiter un module Safe personnalisé, capturant les rsETH volés avant que Kelp ne gèle temporairement l’adresse destinataire.

Un attaquant a exploité un module personnalisé connecté à un portefeuille crypto Ethereum Safe afin de tenter d’extraire environ 7,7 millions de dollars en rsETH, mais les fonds ont été interceptés par un bot MEV.
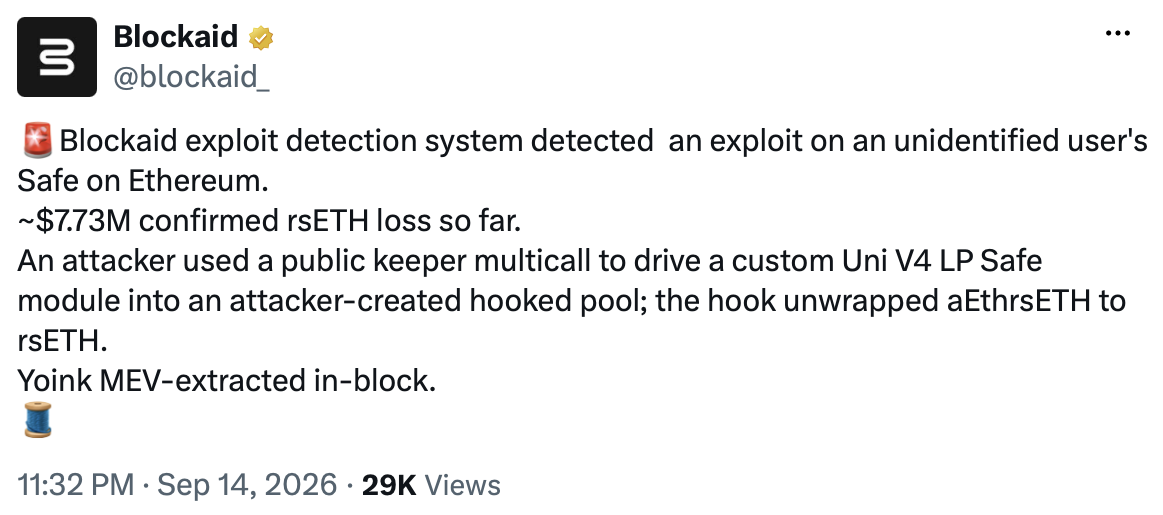
Selon la société de sécurité blockchain Blockaid, l’attaquant a utilisé un multicall public de keeper pour diriger un module de liquidité Uniswap v4 personnalisé vers un pool doté d’un hook créé par l’attaquant, où des aEthrsETH ont été débloqués en rsETH.
Blockaid a identifié le portefeuille crypto concerné comme un Safe appartenant à un utilisateur non identifié et a indiqué qu’environ 7,73 millions de dollars en rsETH avaient été perdus au moment de son premier rapport.
Source : Blockaid
L’attaque a ensuite été devancée par un bot MEV connu sous le nom de Yoink, un programme automatisé qui surveille les transactions de la blockchain à la recherche d’opportunités rentables. Le bot a capturé les rsETH avant que l’exploiteur initial ne puisse prendre le contrôle des fonds, tandis que les données d’Etherscan montrent que Yoink a transféré environ 18,93 ETH, d’une valeur approximative de 46 000 dollars, vers une adresse identifiée comme celle d’un constructeur de blocs dans la même transaction.
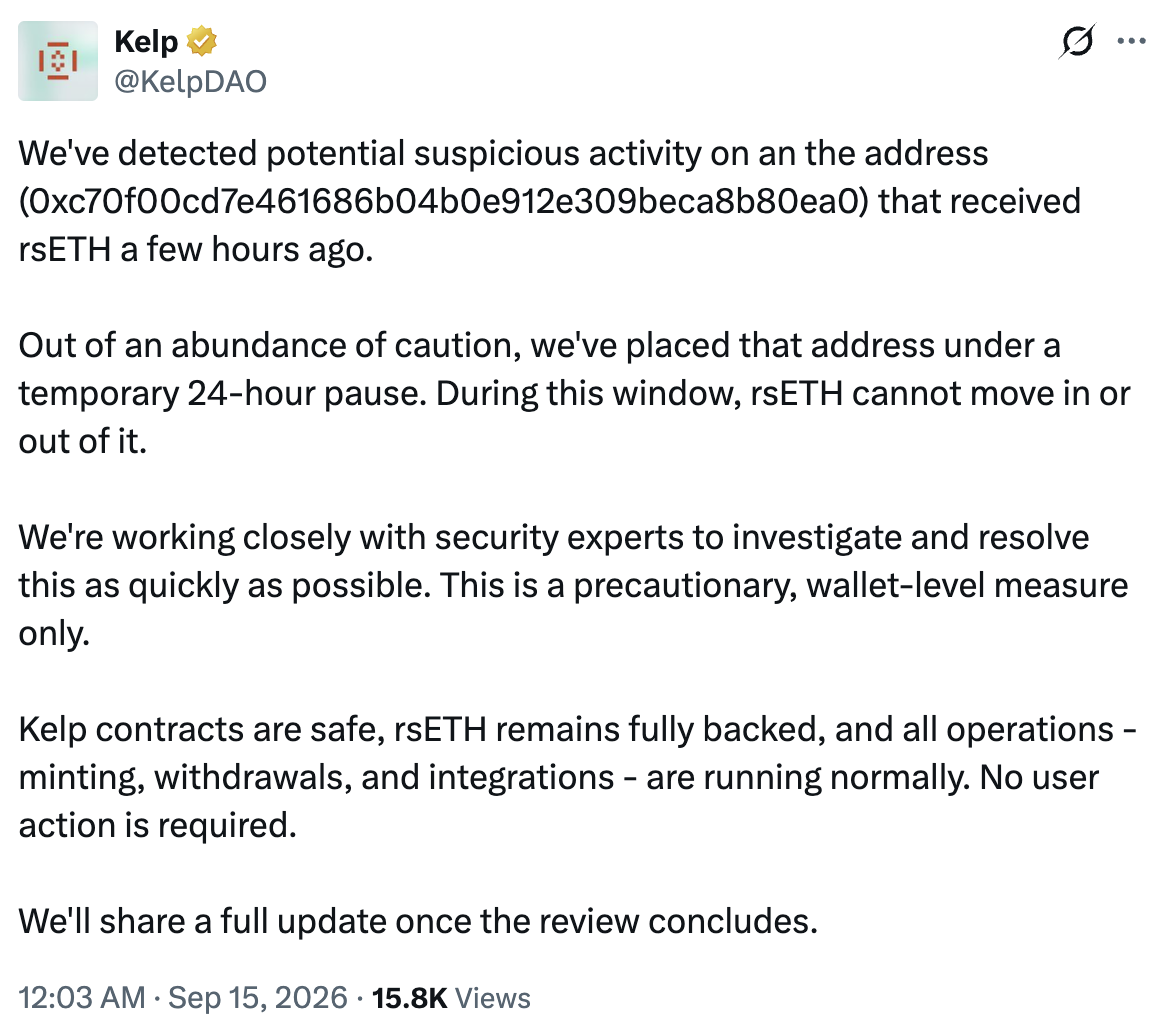
Kelp, le protocole à l’origine des rsETH, a ensuite soumis à une pause de 24 heures l’adresse qui avait reçu les fonds, empêchant temporairement le transfert des tokens. « Il s’agit uniquement d’une mesure de précaution au niveau du portefeuille crypto », a déclaré Kelp. « Les contrats de Kelp sont sûrs et les rsETH restent entièrement garantis. »
Source : KelpDAO
Le protocole a déclaré que la création de tokens, les retraits et les intégrations se poursuivaient normalement tandis qu’il travaillait avec des experts en sécurité pour enquêter sur l’incident. Le vecteur d’attaque présumé impliquait le module personnalisé connecté au Safe de la victime, tandis que Kelp a déclaré que ses propres contrats n’avaient pas été affectés.
Cointelegraph a contacté Blockaid et Kelp pour obtenir des commentaires supplémentaires, mais n’avait pas reçu de réponse au moment de la publication.
Magazine : Pourquoi les plus grandes entreprises de l’IA demandent-elles soudainement de ralentir ?
Cointelegraph s’engage en faveur d’un journalisme indépendant et transparent. Cet article d’actualité est produit conformément à la politique éditoriale de Cointelegraph et vise à fournir des informations exactes et à jour. Les lecteurs sont invités à vérifier les informations de manière indépendante. Consultez notre politique éditoriale https://cointelegraph.fr/editorial-policy
Plus sur le sujet