

 Écrit par Nate KostarRédacteurVérifié par Ana Paula PereiraRédacteur
La faille de Gnosis Pay expose des données de cartes, des données personnelles et des informations de portefeuille crypto
Dernières actualitésPublié6 nov. 2026
Le fournisseur de cartes de débit crypto a déclaré que les fonds des clients étaient restés en sécurité malgré l’exposition d’informations financières et personnelles sensibles.
Le fournisseur de cartes de débit Visa liées aux cryptomonnaies Gnosis Pay a révélé vendredi une faille de sécurité ayant exposé les données de cartes de paiement de ses clients, leurs adresses personnelles et leurs adresses de portefeuille crypto.
Gnosis Pay a déclaré avoir détecté un accès non autorisé à son ancien système de cartes destiné aux particuliers le 3 novembre et avoir commencé à contenir la brèche dans les deux heures. L’entreprise a indiqué que les fonds des clients et sa plateforme distincte destinée aux entreprises, qui alimente les programmes de cartes en marque blanche, n’avaient pas été affectés.
Selon les notifications de violation examinées par Cointelegraph, l’entreprise a identifié parmi les informations exposées les numéros complets des cartes de paiement, les dates d’expiration, les codes CVV, les noms des clients, leurs adresses personnelles et les adresses de portefeuille liées aux comptes concernés. Les données compromises comprenaient également les adresses e-mail, les numéros de téléphone, les nationalités et, dans certains cas, des coordonnées bancaires telles que les informations IBAN et BIC.
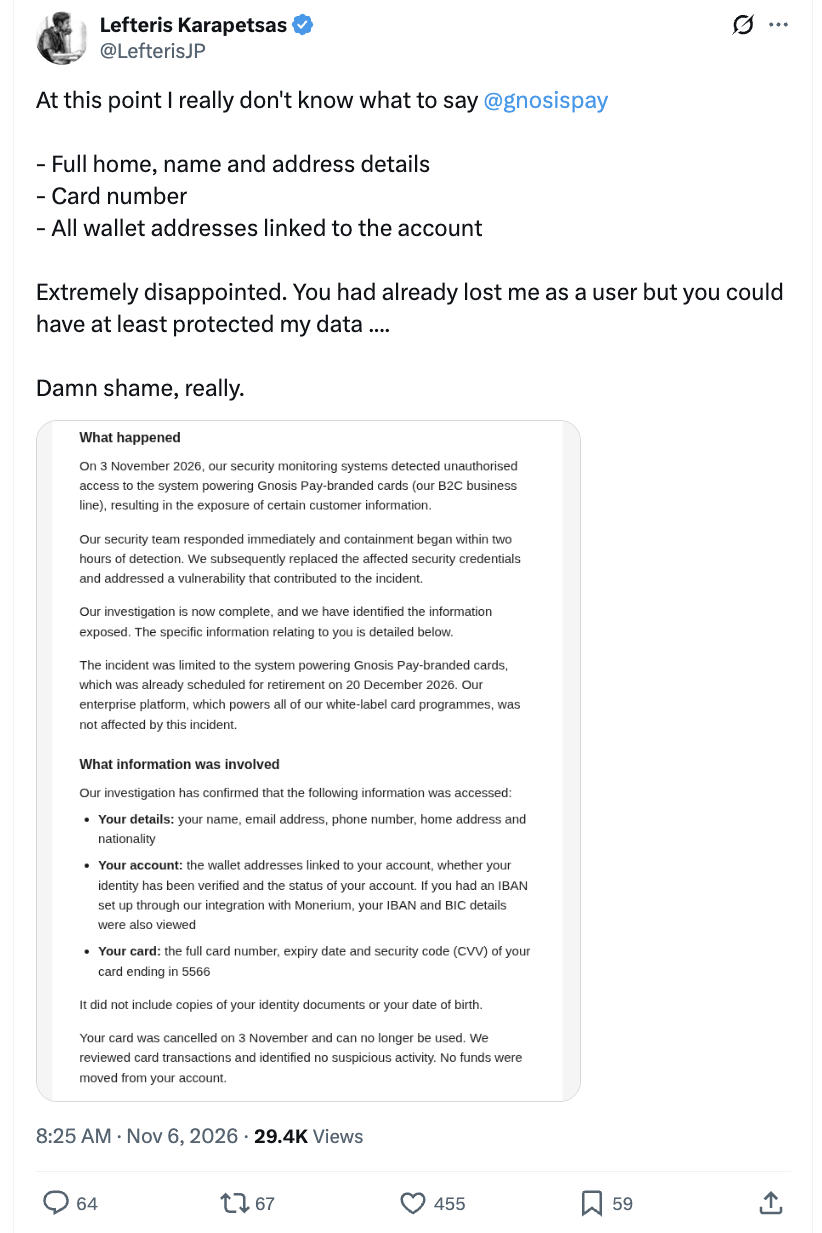
Un client de Gnosis Pay partage une notification de violation détaillant les données personnelles et financières exposées. Source : Lefteris Karapetsas
Une notification a également confirmé que la carte du client avait été annulée le 3 novembre, sans qu’aucune transaction suspecte ni aucun mouvement de fonds n’aient été détectés.
Gnosis Pay a déclaré avoir remplacé les identifiants de sécurité compromis, corrigé la vulnérabilité et rendu la vérification 3D Secure obligatoire pour les paiements en ligne jusqu’au retrait prévu de l’ancien système, le 20 décembre. L’entreprise a également mis en garde les clients contre les tentatives d’hameçonnage utilisant leurs données personnelles ou transactionnelles et a déclaré qu’elle mettait en place un service de surveillance pour détecter une éventuelle utilisation abusive des données dérobées.
Selon les données d’OpenRate, une plateforme tierce qui suit l’activité des cartes crypto, Gnosis Pay comptait environ 2 400 titulaires de cartes actifs quotidiennement et avait traité 263 200 $ de transactions au cours des 24 heures précédentes.
L’entreprise n’a pas indiqué combien de clients étaient concernés et n’a pas répondu immédiatement à la demande de commentaire de Cointelegraph.
Magazine : Des hackers de Binance se sont empressés de transférer des milliards avant leur gel
Cointelegraph s’engage en faveur d’un journalisme indépendant et transparent. Cet article d’actualité est produit conformément à la politique éditoriale de Cointelegraph et vise à fournir des informations exactes et à jour. Les lecteurs sont invités à vérifier les informations de manière indépendante. Consultez notre politique éditoriale https://cointelegraph.fr/editorial-policy
Plus sur le sujet

