 Écrit par Nate KostarRédacteurVérifié par Ana Paula PereiraRédacteur
Binance et Deribit révoquent les clés API de SignalPlus après une attaque via une fausse invitation Teams
Dernières actualitésPublié5 nov. 2026
SignalPlus a déclaré que des attaquants avaient compromis l’ordinateur d’un ingénieur lors d’une intrusion ayant entraîné des pertes inférieures à 82 000 dollars, que la plateforme de trading crypto s’est engagée à rembourser intégralement.

Les plateformes d’échange crypto Binance et Deribit ont déclaré jeudi avoir révoqué, par mesure de précaution après une faille de sécurité, les clés API associées à SignalPlus, une plateforme de trading de produits dérivés crypto. Les deux plateformes d’échange ont précisé que leurs propres systèmes n’avaient pas été affectés, tandis que Deribit a averti que le trading, la surveillance et l’automatisation via SignalPlus ne fonctionnaient plus pour ses clients.
Le cofondateur de Binance, Yi He, a également exhorté les plateformes tierces intégrées à la plateforme d’échange à examiner leurs contrôles de sécurité et à surveiller toute activité suspecte, prévenant que la menace dépassait le cadre d’une seule entreprise.
SignalPlus fournit une infrastructure de trading pour les produits dérivés crypto, notamment les options, permettant aux traders professionnels et institutionnels de gérer leurs positions sur plusieurs plateformes d’échange depuis une seule plateforme.
Selon l’entreprise sur X, l’attaque provenait d’un compte Telegram compromis appartenant à un contact chez un fournisseur technologique tiers. L’attaquant s’est fait passer pour ce contact et a envoyé à un ingénieur de SignalPlus une fausse invitation à une réunion Microsoft Teams, compromettant l’ordinateur de l’employé.
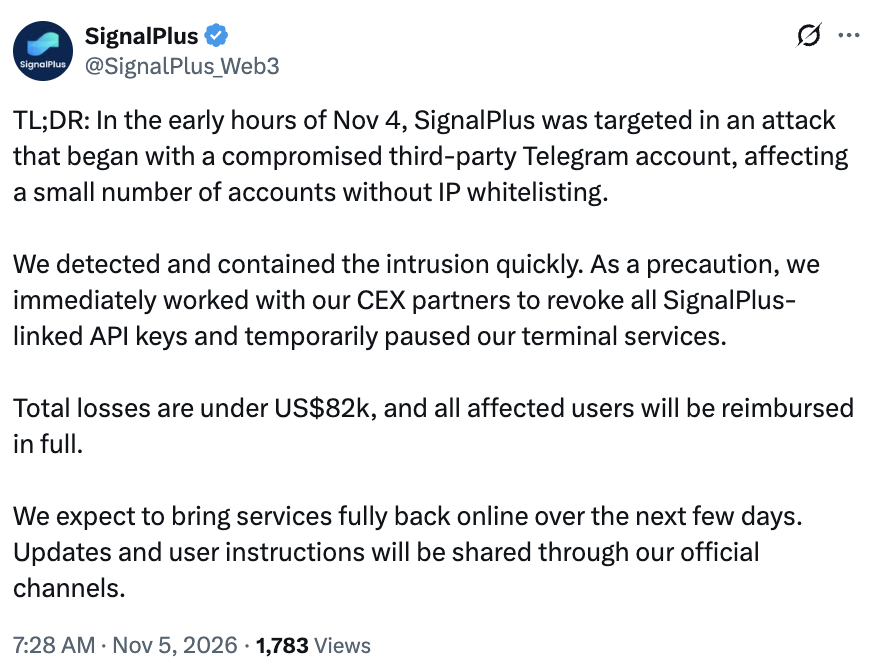
Source : SignalPlus
L’attaquant est resté en sommeil sur l’ordinateur compromis avant d’utiliser les privilèges d’accès de l’ingénieur pour cibler le réseau interne de SignalPlus tôt mercredi, a déclaré l’entreprise.
SignalPlus a déclaré avoir détecté et contenu l’intrusion, les pertes totales étant inférieures à 82 000 dollars, et avoir commencé à rembourser intégralement les utilisateurs concernés. L’entreprise a temporairement suspendu ses services et prévoit de rétablir ses opérations au cours des prochains jours, après avoir achevé les vérifications de sécurité et appliqué les correctifs.
SignalPlus a également reconnu qu’il n’exigeait pas de liste blanche d’adresses IP pour l’accès aux API des plateformes d’échange. « Nous assumons la responsabilité de cette omission », a déclaré l’entreprise, ajoutant qu’elle renforcerait les exigences d’accès aux API et ses contrôles de sécurité internes. La liste blanche d’adresses IP est une mesure de sécurité qui limite l’accès aux API à une liste prédéfinie d’adresses internet autorisées.
À lire aussi : Le fondateur de BitMart affirme que l’équipe de sécurité était « gravement en sous-effectif » après un nouveau piratage
L’attaque contre SignalPlus survient après le piratage de Binance de 6,3 milliards de dollars
L’incident SignalPlus survient quelques jours après que Binance a révélé les détails d’un piratage de 6,3 milliards de dollars le 29 octobre, qui impliquait également des ordinateurs d’employés compromis.
Selon l’analyse rétrospective de Binance, des attaquants se faisant passer pour des recruteurs ont trompé un ingénieur afin qu’il télécharge un fichier malveillant déguisé en exercice de programmation. Les attaquants ont ensuite utilisé l’ordinateur compromis pour accéder à d’autres systèmes et finir par infiltrer l’infrastructure de portefeuille crypto de la plateforme d’échange.
Le cofondateur de Binance, Yi He, a déclaré mardi que la plateforme d’échange avait détecté et empêché 57 cybermenaces présumées liées à la Corée du Nord en 2026, notamment de faux entretiens d’embauche, des logiciels malveillants et des tentatives de vol des identifiants des employés.
Magazine : Les réseaux téléphoniques décentralisés peuvent-ils alimenter la révolution de l’IA ?
Cointelegraph s’engage en faveur d’un journalisme indépendant et transparent. Cet article d’actualité est produit conformément à la politique éditoriale de Cointelegraph et vise à fournir des informations exactes et à jour. Les lecteurs sont invités à vérifier les informations de manière indépendante. Consultez notre politique éditoriale https://cointelegraph.fr/editorial-policy
Plus sur le sujet