 Écrit par Zoltan VardaiRédacteurVérifié par Robert LakinRédacteur
Les règles européennes de cybersécurité imposent aux fabricants de portefeuilles crypto un délai de signalement de 24 heures
Dernières actualitésPublié14 sept. 2026
Les fournisseurs de portefeuilles crypto doivent soumettre un signalement préliminaire d’une vulnérabilité dans les 24 heures et une notification complète dans les 72 heures suivant son exploitation, sous peine d’amendes administratives pouvant atteindre 17,3 millions de dollars.
L’UE informe les fournisseurs de portefeuilles matériels et logiciels de cryptomonnaies qu’ils disposent de 24 heures à compter du moment où ils en prennent connaissance pour signaler les bugs activement exploités ou les graves vulnérabilités de sécurité affectant leurs produits.
Cette mesure s’inscrit dans le Cyber Resilience Act (CRA) de l’UE, entré en vigueur vendredi, selon une annonce de la Commission européenne.
Les fabricants doivent soumettre une alerte préliminaire concernant les graves vulnérabilités dans les 24 heures, suivie d’une notification complète dans les 72 heures. Un rapport final sera exigé 14 jours après la mise à disposition de mesures correctives ou d’atténuation, et dans un délai d’un mois pour les incidents graves.
La CE a déclaré que les nouvelles exigences de signalement visent à mieux protéger les consommateurs et les entreprises contre les cybermenaces. La mesure s’étend à tous les produits « comportant des éléments numériques mis à disposition dans l’UE » et s’appuie sur la stratégie plus large de cybersécurité de l’UE.
Cointelegraph a contacté la Commission européenne pour obtenir davantage de détails sur les mesures de cybersécurité.
À lire aussi : Le ministère allemand des Finances propose une taxe crypto de 25 % à partir de 2028 : rapport
Les amendes pourraient atteindre 17 millions de dollars
Les entreprises qui ne respectent pas les mesures de cybersécurité prévues aux articles 13 et 14 peuvent se voir infliger une amende administrative pouvant atteindre 15 millions d’euros (17,3 millions de dollars) ou 2,5 % de leur chiffre d’affaires annuel mondial, selon le montant le plus élevé, d’après la section consacrée aux sanctions du projet final.
La fourniture d’informations incorrectes, incomplètes ou trompeuses expose également les entreprises à une amende administrative pouvant atteindre 5 millions d’euros.
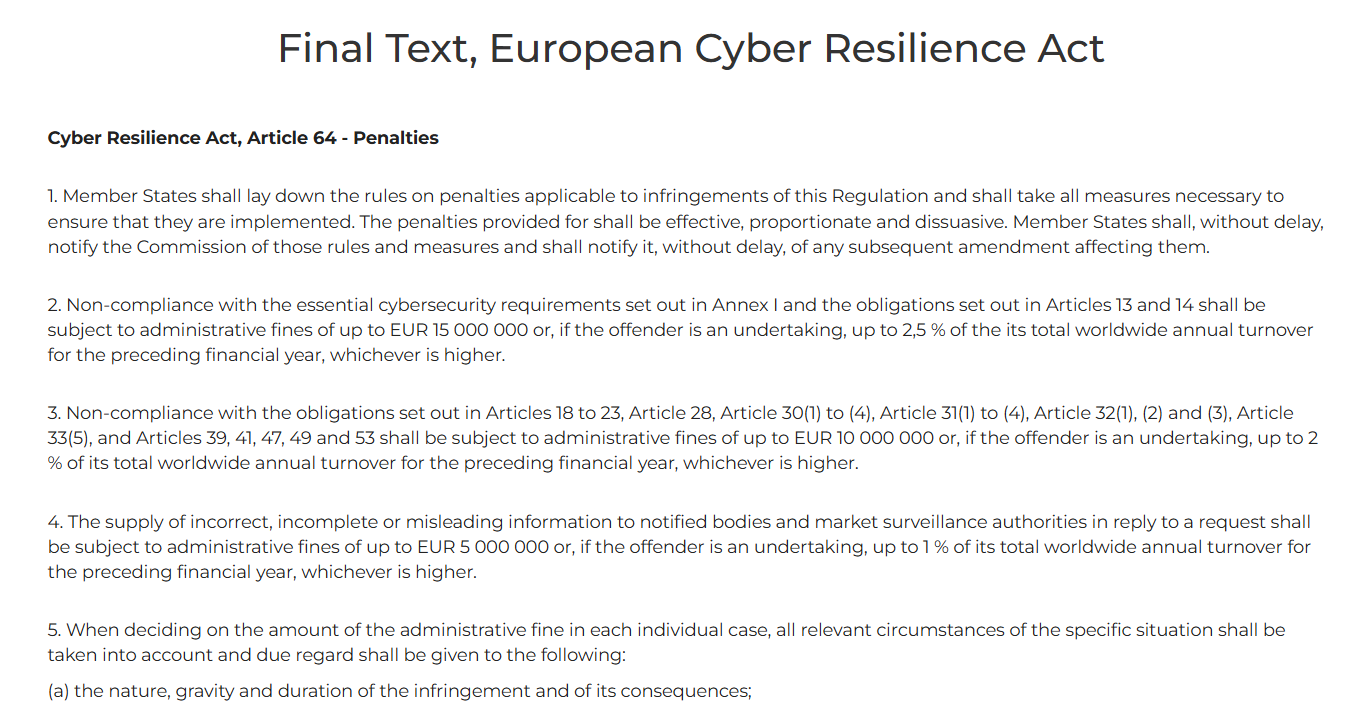
Extrait du texte final du Cyber Resilience Act européen. Source : European-Cyber-Resilience-Act.com
La mesure a été révélée quelques semaines après que deux fournisseurs populaires de portefeuilles crypto matériels ont signalé des fuites de données d’utilisateurs susceptibles d’entraîner des tentatives d’hameçonnage ou d’ingénierie sociale.
Le 4 septembre, le fournisseur de portefeuilles crypto matériels Trezor a révélé que 67 000 clients américains supplémentaires étaient exposés à la suite de la fuite de données subie par son prestataire d’expédition, ShipMonk, dépassant les 14 000 utilisateurs initialement estimés.
Mercredi, Trezor et BitBox ont averti leurs utilisateurs de la circulation d’e-mails d’hameçonnage se faisant passer pour des avis de sécurité urgents, après des compromissions présumées impliquant des services de messagerie tiers.
En juin, le réseau blockchain de couche 1 Zilliqa a averti qu’une vulnérabilité dans l’application Zilliqa Ledger pourrait permettre à des attaquants de récupérer les clés privées des utilisateurs à l’aide de données on-chain accessibles au public.
Cointelegraph a sollicité les fabricants de portefeuilles crypto Trezor et Ledger afin de recueillir leurs commentaires sur la manière dont les fournisseurs de portefeuilles se conformeraient aux nouvelles exigences de signalement.
Magazine : Comment Hong Kong transforme les obligations tokenisées en une véritable infrastructure de marché
Cointelegraph s’engage en faveur d’un journalisme indépendant et transparent. Cet article d’actualité est produit conformément à la politique éditoriale de Cointelegraph et vise à fournir des informations exactes et à jour. Les lecteurs sont invités à vérifier les informations de manière indépendante. Consultez notre politique éditoriale https://cointelegraph.fr/editorial-policy
Plus sur le sujet