 Écrit par Christina CombenRédacteurVérifié par Andrew FentonRédacteur
Les vols de pièces d’identité chez Revolut soulignent les dangers du KYC : comment y remédier
MagazinePublié16 sept. 2026
La technologie à divulgation nulle de connaissance pourrait permettre aux entreprises de vérifier votre identité sans conserver vos documents d’identité. Alors, pourquoi n’est-elle pas déjà devenue une pratique standard ?
Le vol massif de plus de 153 millions de permis de conduire américains et canadiens au début du mois devrait rendre une chose parfaitement claire : l’endroit le plus sûr pour conserver une copie de votre permis de conduire, c’est nulle part.
Les pièces d’identité divulguées, qui semblent provenir d’un prestataire de vérification d’identité, ont fini sur un service d’identité du dark web baptisé Nexus, aux côtés de millions d’autres documents d’identité et de voyage volés.
Le danger a été souligné cette semaine après que la fintech Revolut a révélé avoir été piégée par un pirate informatique, qui l’a amenée à transmettre des volumes considérables de données sensibles de clients, notamment des copies de passeports et des selfies de vérification. Le pirate alimente désormais progressivement le web avec les documents d’identité de 680 clients afin d’obtenir une rançon de 3 millions de dollars en Monero.
L’ironie est difficile à ignorer : les processus de connaissance du client (KYC) sont conçus pour rendre les systèmes financiers plus sûrs en établissant l’identité des clients et en vérifiant qu’ils ne se livrent pas à des activités malveillantes.
Mais la manière dont le KYC est généralement mis en œuvre oblige les entreprises à stocker d’immenses quantités d’informations sensibles, ce qui crée des pots de miel très convoités par les criminels.
Et le problème devient de plus en plus difficile à ignorer. Au premier semestre 2026 seulement, les violations de données aux États-Unis ont touché au moins 343 millions de personnes, selon la Privacy Rights Clearinghouse. Plus frustrant encore, il est déjà possible de vérifier l’identité d’une personne sans stocker ses documents d’identité grâce aux preuves à divulgation nulle de connaissance :
Efrat Fenigson, animatrice du podcast You’re The Voice, écrit et s’exprime abondamment sur la vie privée et le KYC. Elle déclare à Magazine :
« Lorsque les régulateurs continuent d’imposer un modèle qui garantit ce résultat — alors que la technologie permettant de vérifier sans stocker existe déjà — cela tire la sonnette d’alarme. Cela donne à penser qu’il manque une réflexion rationnelle et une réelle volonté de résoudre les problèmes. »
Alors, combien de fuites supplémentaires faudra-t-il avant que cette volonté ne commence à fléchir ?
Le KYC a été conçu pour collecter votre identité, pas seulement pour la vérifier
Les systèmes KYC actuels ont largement évolué autour de l’idée que les institutions devraient consulter les passeports ou permis de conduire des clients, consigner les informations pertinentes, puis conserver la preuve de cette vérification.
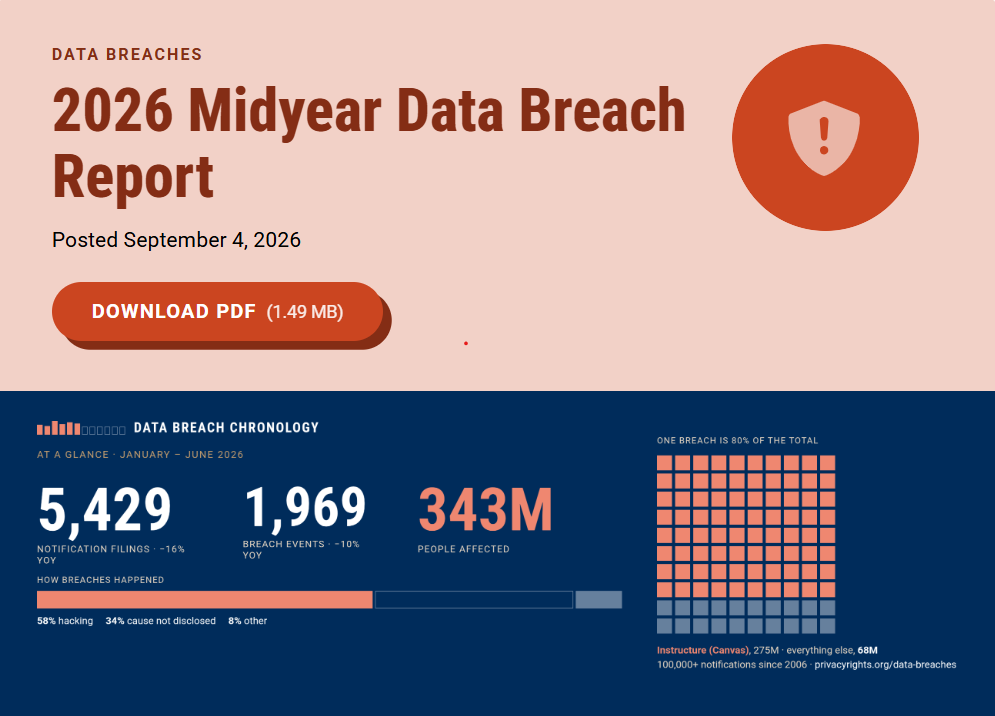
343 millions de personnes ont déjà été touchées par des violations de données aux États-Unis en 2026. Source: Privacy Rights Clearinghouse.
Mais cette approche présente un problème évident : elle a créé un vaste écosystème de prestataires d’identité, de bases de données, de fournisseurs et de systèmes de conformité qui stockent tous des trésors distincts de vos données KYC personnelles. Chaque copie supplémentaire de vos données crée un point de défaillance potentiel supplémentaire — et les pirates se montrent de plus en plus inventifs pour trouver des moyens d’y accéder.
Dans le cas de Revolut, le pirate a envoyé des courriels demandant les données KYC depuis une adresse légitime des forces de l’ordre italiennes. Lyudmyla Kozlovska, présidente d’Open Dialogue, a déclaré sur X que les lois de l’UE ne laissaient à Revolut aucune autre option que d’obtempérer.
« Le droit européen en matière de lutte contre le blanchiment d’argent n’impose aucune obligation de vérification à la banque et ne fournit aucun mécanisme véritablement efficace pour vérifier qui se trouve réellement derrière une demande officielle authentifiée. Refuser de répondre entraîne des amendes se chiffrant en millions. En pratique, la vérification est impossible. »
À lire aussi : 200 000 fausses « victimes » générées par l’IA déployées pour escroquer les fraudeurs en ligne
Susie Violet Ward, directrice et cofondatrice de Bitcoin Policy UK, avertit que le véritable problème réside dans le stockage inutile des données d’identité :
« Nous devons cesser de considérer la vérification d’identité et la remise de son identité comme s’il s’agissait d’une seule et même chose. »
Si une entreprise doit seulement savoir qu’une personne a plus de 18 ans, elle ne devrait pas automatiquement avoir besoin d’informations supplémentaires comme le nom complet, l’adresse, la date de naissance exacte et une copie permanente des documents d’identité concernés, affirme-t-elle :
« L’ironie est que le KYC est conçu pour rendre les systèmes plus sûrs, mais la manière dont nous le mettons actuellement en œuvre peut créer un problème de sécurité totalement différent. On peut réinitialiser un mot de passe après une violation, mais on ne peut pas réinitialiser son identité de la même manière. »
La technologie permettant de mettre fin à l’accumulation des pièces d’identité existe déjà
Pour les partisans des cryptomonnaies, la solution évidente consiste à utiliser des preuves à divulgation nulle de connaissance. Il s’agit d’une preuve mathématique qui démontre qu’une chose est vraie sans en révéler les détails. Par exemple, on peut utiliser une application pour générer une preuve confirmant que son permis de conduire indique que l’on a plus de 18 ans, sans transmettre sa date de naissance ni une image du permis lui-même.
Le fondateur de Zcash, Zooko Wilcox, fournit une explication utile de la technologie ZK dans cette vidéo.
Une explication utile de la technologie ZK. Source : Crypto Fireside
Evin McMullen, directeur général et cofondateur de Billions Network, qui développe des solutions d’identité numérique et de technologie ZK préservant la vie privée, déclare à Magazine :
« La technologie fonctionne et est aujourd’hui utilisée en production, dans des milliers d’applications et d’institutions réglementées. Ce qui la freine, c’est que toute la chaîne de conformité a été conçue autour de la collecte et du stockage de copies de documents. »
Selon McMullen, l’obstacle n’a « jamais été la technologie », mais les règles, les incitations et les infrastructures construites autour d’elle :
« Il s’agit d’un problème de gouvernance et de normes déguisé en problème technologique. »
Si la technologie fonctionne, qu’est-ce qui l’empêche de se généraliser ?
L’Union européenne intègre déjà la technologie ZK dans la conception de ses systèmes d’identité numérique et de vérification de l’âge, en développant une vérification de l’âge préservant la vie privée qui permet aux utilisateurs de prouver leur âge sans révéler leur identité complète ni leur date de naissance exacte.
À lire aussi : Les craintes d’une épidémie de piratages de la DeFi pilotés par l’IA sont pour l’instant exagérées — mais cela pourrait ne pas durer
Son portefeuille d’identité numérique prend également en charge la « divulgation sélective », afin que les utilisateurs ne révèlent que les informations nécessaires à une transaction donnée.
Alors, pourquoi cette technologie n’est-elle pas déployée plus largement pour le KYC financier ?
Selon McMullen, « la réglementation et la compréhension » sont les principaux obstacles à son adoption :
« Le principal obstacle est que les équipes de conformité confondent “nous avons vu la pièce d’identité” avec “nous devons conserver la pièce d’identité”. Elles collectent donc trop d’informations par prudence. »
Elle estime que l’interopérabilité constitue un autre problème, car les preuves cryptographiques ne sont utiles « que si la partie qui s’y fie peut les vérifier sans contacter l’entité qui les a émises ». Cela nécessite de mettre en place des normes communes, ce qui est plus facile à dire qu’à faire.
La technologie ZK ne résout pas magiquement le KYC
Il existe une autre réserve importante : remplacer un document d’identité par une preuve à divulgation nulle de connaissance ne supprime pas automatiquement tous les problèmes de confidentialité ou de sécurité.
Fenigson souligne que l’élément auquel un justificatif ZK reste lié est tout aussi important :
« Les incitations favorisent le contrôle, pas la confidentialité. Les preuves à divulgation nulle de connaissance permettent à quelqu’un de prouver un fait, comme avoir plus de 18 ans ou ne pas figurer sur une liste de sanctions […] Ce qui manque, c’est l’élément auquel cette preuve est rattachée. Actuellement, elle est généralement rattachée à un compte dans la base de données de quelqu’un d’autre. »
Le portefeuille d’identité numérique de l’UE prend en charge la divulgation sélective. Source : Commission européenne
Tout se résume donc à savoir qui contrôle finalement l’identifiant. Si une personne génère une preuve préservant la confidentialité, mais que cette preuve est liée à un compte dans la base de données de quelqu’un d’autre, elle reste dépendante d’un intermédiaire centralisé.
Les règles ne sont pas aussi tranchées qu’on pourrait le penser
Dans de nombreux cas, les règles n’exigent pas réellement le stockage des données d’identité — c’est plutôt une convention, parce que c’est ainsi que les choses ont toujours été faites.
Les directives du Groupe d’action financière (GAFI) examinent explicitement comment les systèmes d’identité numérique peuvent être utilisés pour effectuer les vérifications nécessaires à l’égard des clients, plutôt que d’imposer aux institutions de s’appuyer sur des documents d’identité physiques.
Les recommandations du GAFI constituent également un cadre fondé sur les risques, laissant à chaque pays le soin de mettre en œuvre les normes par l’intermédiaire de ses propres systèmes juridiques et réglementaires.
« Dans de nombreux régimes, la règle est que vous devez vérifier l’identité et conserver les traces de cette vérification, et non garder indéfiniment l’image brute du document », explique McMullen.
Cela signifie qu’une attestation vérifiable cryptographiquement, accompagnée d’une trace montrant que la vérification pertinente a été effectuée, pourrait suffire pour être en conformité sans créer une autre copie permanente de la pièce d’identité.
Mais parce que les directives sont « ambiguës », explique McMullen, les institutions se contentent de tout conserver, car leurs équipes chargées de la conformité savent que les auditeurs et les contrôleurs l’accepteront.
Autrement dit, même si les règles permettent techniquement une approche différente, personne ne veut être le premier à prendre ce risque, comme l’explique Ward :
« La réglementation repose instinctivement sur l’idée que davantage d’informations signifie davantage de contrôle et donc davantage de sécurité. »
Il est difficile d’imaginer que cela change tant que les règles ne seront pas modifiées pour autoriser explicitement les preuves à divulgation nulle de connaissance. Et si aucun système n’est parfait, la technologie ZK évite au moins de devoir collecter et conserver autant d’informations sensibles. Comme l’explique McMullen :
« On ne peut pas perdre ce que l’on n’a jamais détenu. »
Magazine : 10 des plus grands mystères non résolus de la crypto
Cointelegraph publie des reportages longs, des analyses et des articles narratifs rédigés par l'équipe éditoriale interne de Cointelegraph, disposant d'une expertise sur le sujet. Tous les articles sont rédigés et révisés par les rédacteurs de Cointelegraph conformément à nos normes éditoriales. Certains articles contiennent des liens d'affiliation, pour lesquels Cointelegraph peut percevoir une commission. Ces relations n'influencent pas les produits que nous évaluons ni nos conclusions éditoriales. Le contenu publié ici ne constitue pas un conseil financier, juridique ou en investissement. Les lecteurs doivent mener leurs propres recherches et consulter des professionnels qualifiés si nécessaire. Cointelegraph conserve une indépendance éditoriale totale.
Plus sur le sujet