 Écrit par Nate KostarRédacteurVérifié par Ana Paula PereiraRédacteur
Across Protocol met en garde les utilisateurs contre son application après des signalements de portefeuilles vidés
Dernières actualitésPublié10 nov. 2026
Le protocole enquête sur un potentiel incident de sécurité affectant son domaine, tandis que plusieurs utilisateurs ont signalé avoir perdu des fonds après avoir interagi avec la plateforme.
Le protocole de transfert interchaînes Across, qui permet aux utilisateurs de transférer des actifs numériques entre Ethereum et d’autres réseaux blockchain, a averti les utilisateurs mardi de ne pas accéder à son application ni d’y connecter leurs portefeuilles, pendant qu’il enquête sur un potentiel incident de sécurité.
Dans une publication diffusée mardi sur X, Across a conseillé aux utilisateurs de ne signer aucune transaction ni approbation jusqu’à nouvel ordre, sans préciser la nature de l’incident ni indiquer si son site web avait été compromis.
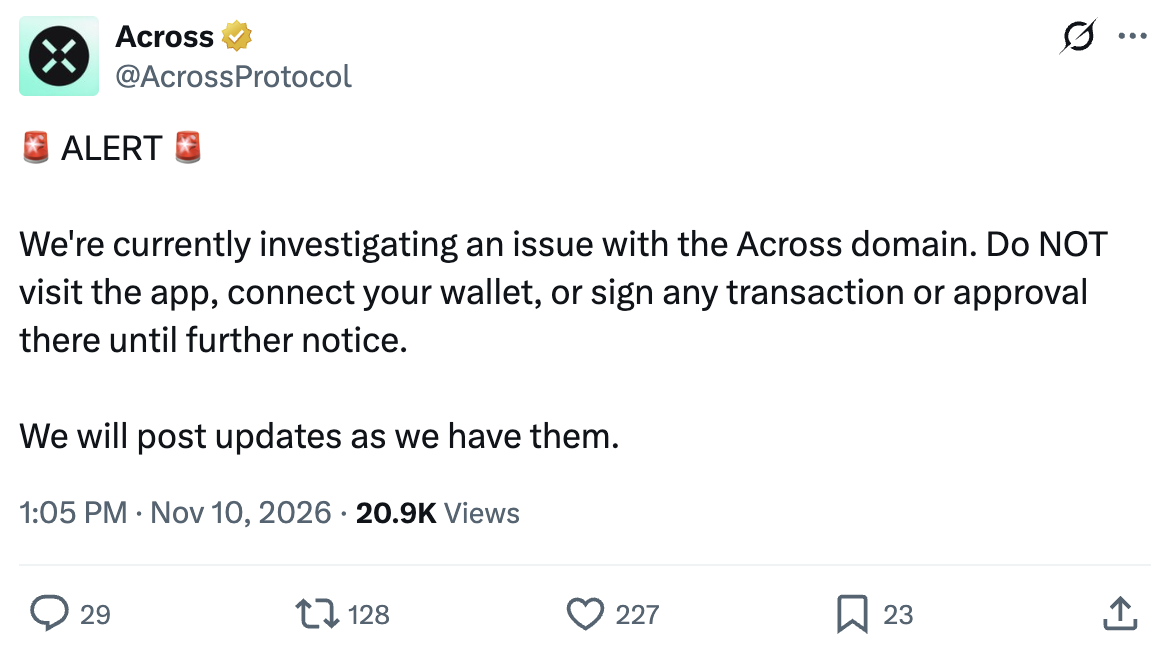
Source : Across Protocol
Sur X, un utilisateur a affirmé avoir perdu 9 000 USDC, tandis qu’un autre a signalé avoir perdu 7 053 USDT0 au cours de sept transactions sur la blockchain Plasma.
Un troisième utilisateur a déclaré que son portefeuille avait été vidé après avoir utilisé le pont plusieurs fois, alléguant que le site web avait été compromis. Across a demandé aux utilisateurs de fournir les détails de leurs transactions afin d’enquêter sur leurs signalements.
Cointelegraph n’a pas vérifié ces signalements de manière indépendante. Across Protocol n’a pas immédiatement répondu à la demande de précisions de Cointelegraph.
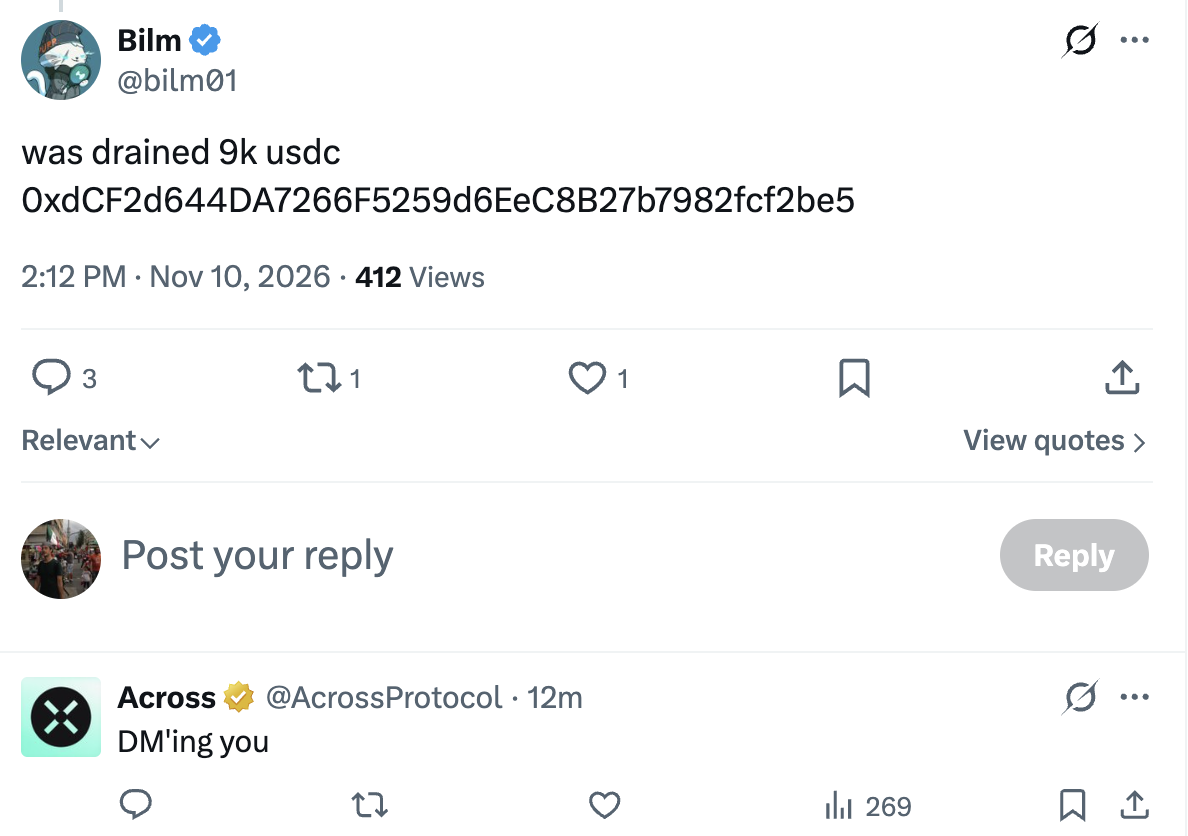
Across Protocol répond à un utilisateur signalant une perte de 9 000 USDC. Source : utilisateur X bilm01
NEAR AI révèle une faille de sécurité distincte
Dans un incident de sécurité distinct, NEAR AI a révélé lundi que des attaquants avaient exploité une vulnérabilité de son infrastructure d’IA, exposant les informations de compte d’environ 100 utilisateurs ainsi que les données de 18 agents d’IA.
Selon un rapport d’incident daté du 9 novembre, les attaquants ont exploité une vulnérabilité permettant l’exécution de code à distance dans SGLang, un moteur d’inférence d’IA open source, afin d’accéder à un serveur interne et à d’autres éléments de l’infrastructure. Les données compromises comprenaient les noms d’utilisateurs, les adresses e-mail, l’historique des conversations avec les agents, les paramètres et les journaux, tandis que les clés API de deux clients ont été exposées.
NEAR AI a déclaré que les attaquants avaient peut-être aussi observé les requêtes traitées sur le serveur compromis, notamment celles exécutées en mode confidentiel. L’entreprise a indiqué avoir corrigé la vulnérabilité, révoqué les identifiants exposés et rétabli l’accès à ses services cloud.
Cointelegraph s’engage en faveur d’un journalisme indépendant et transparent. Cet article d’actualité est produit conformément à la politique éditoriale de Cointelegraph et vise à fournir des informations exactes et à jour. Les lecteurs sont invités à vérifier les informations de manière indépendante. Consultez notre politique éditoriale https://cointelegraph.fr/editorial-policy
Plus sur le sujet