 Écrit par Christina CombenRédacteurVérifié par Andrew FentonRédacteur
Le débat houleux sur THORChain et NEAR montre que l’idéalisme a ses limites
MagazinePublié2 oct. 2026
Le débat houleux autour des 387,7 millions de dollars de fonds piratés de Bitget se résume à la question de savoir si les idéaux liés aux technologies « sans permission et décentralisées » signifient qu’il ne faut jamais intervenir — même si cela est possible.
Après le piratage de Bitget le 24 septembre, des fonds volés d’un montant de 387,5 millions de dollars ont rapidement commencé à circuler entre les blockchains, une partie étant dirigée vers la plateforme décentralisée d’échanges inter-chaînes THORChain.
La directrice générale Gracy Chen a publiquement appelé la plateforme à refuser de servir les adresses liées à l’attaquant. « L’industrie nous regarde », a-t-elle déclaré.
Pourtant, THORChain a refusé. Ce refus a déclenché un débat virulent entre ceux qui estiment que les protocoles ont l’obligation morale de bloquer les fonds volés et ceux qui tiennent pour sacrés les idéaux cypherpunk d’une technologie décentralisée et sans permission.
Après avoir déjà vu les pirates de Bybit faire transiter 1,2 milliard de dollars par le protocole, il est assez clair de quel côté du débat se situe THORChain. Le développeur Boone Wheeler déclare à Magazine :
« Un protocole véritablement sans permission ne peut rien faire lorsqu’il rencontre des fonds dont le vol est avéré : il est aveugle à leur provenance. Si THORChain était capable de bloquer des fonds volés spécifiques, il ne serait pas sans permission. »
Où s’arrête le fonctionnement sans permission ?
Les critiques affirment que THORChain n’était pas tout à fait aussi idéaliste lorsque les validateurs ont voté pour arrêter la chaîne en mai, après le déclenchement d’un système automatisé lorsqu’un attaquant a exploité une vulnérabilité et soustrait plus de 10 millions de dollars à l’un de ses coffres.
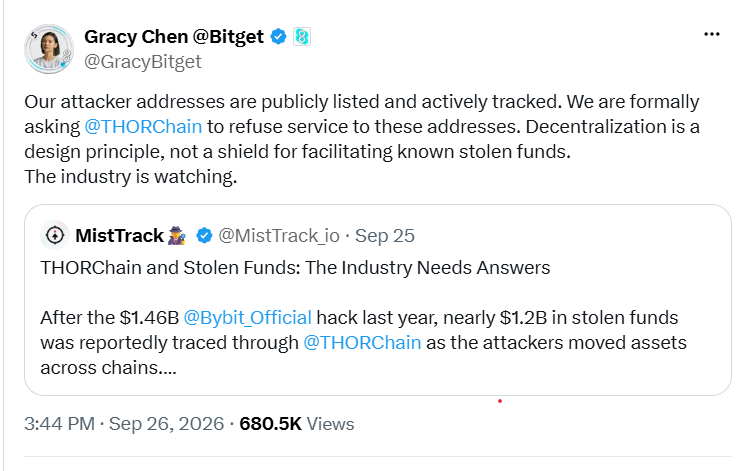
Le directeur général de Bitget affirme que THORChain devrait refuser ses services. Source : Gracy Chen
NEAR Intents, concurrent de THORChain dans les transactions inter-chaînes, a adopté l’approche opposée et est intervenu pour bloquer les fonds liés au piratage. Sa couche de sécurité automatisée SHIELD a identifié plus de 50 millions de dollars de flux tentés liés à l’incident Bitget et en a stoppé 503 000 dollars pendant leur exécution. Elle a indiqué que 166 000 dollars étaient passés.
À lire aussi : THORChain sous le feu des critiques après l’affaire Bitget, ETH évolue au-delà de la blockchain : le Digest de Hodler
NEAR a également renoncé à sa part de la prime de récupération de Bitget. Le directeur général Alex Shevchenko déclare à Magazine : « NEAR Protocol est sans permission : n’importe qui peut y construire, y effectuer des transactions et devenir validateur…
« Personne n’a besoin d’une permission pour détenir ou transférer des actifs, ni pour déployer des contrats sur NEAR Protocol. Cependant, cela ne signifie pas que chaque application construite sur NEAR doit traiter chaque demande. »
NEAR Intents a depuis fait l’objet de vives critiques pour son intervention, certains affirmant qu’elle montre que le protocole n’est ni sans permission ni décentralisé. Cela pourrait l’exposer à des demandes visant à ce qu’il exerce ce contrôle plus largement. Toutefois, comme SHIELD est un système automatisé, l’avocat spécialisé dans les cryptomonnaies Yuriy Brisov estime qu’il pourrait tout de même relever des protections accordées aux protocoles décentralisés.
« Il n’y a pas d’équipe chargée de la conformité ni de personnes chargées de contrôler manuellement le fonctionnement. C’est une solution intelligente, et c’est ce que nous recommandons à toutes les entreprises de la DeFi. »
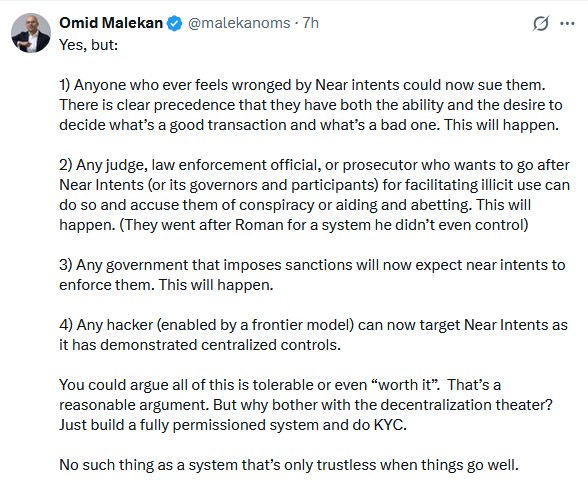
Source : Omid Malekan
Le fonctionnement sans permission ne signifie pas nécessairement la neutralité
Chen, de Bitget, déclare à Magazine que, tout en comprenant que les différents protocoles ont des « architectures, modèles de gouvernance et capacités techniques différents », il existe une distinction importante entre une infrastructure sans permission et le fait de « faciliter le déplacement de fonds dont le vol est avéré ».
Elle évoque les actions de NEAR Intents et déclare : « Nous apprécions cette réponse et suivrons la procédure juridique et de récupération appropriée pour ces actifs. »
Bitget veut comprendre « ce qui est techniquement et du point de vue de la gouvernance possible lorsque des actifs volés sont identifiés », explique Chen, et déterminer si l’industrie peut trouver ensemble des approches applicables :
« Une infrastructure sans permission ne signifie pas nécessairement qu’il ne peut exister aucun mécanisme pour détecter et traiter les flux illicites connus. »
L’argument de THORChain se complique : le protocole a montré qu’il pouvait intervenir en cas d’urgence s’il le choisissait.
Dans son analyse post-mortem de l’exploit de mai, THORChain a déclaré que le protocole interrompt automatiquement l’activité lorsque ses contrôles de solvabilité détectent un événement d’insolvabilité, puis que les opérateurs de nœuds peuvent utiliser des contrôles d’urgence plus larges pour suspendre les échanges, la signature et d’autres activités du réseau.
À lire aussi : SlowMist relie l’activité du piratage de Bitget à un exploit zero-day du 31 août
Wheeler affirme qu’il existe un « consensus ferme » parmi les nœuds de THORChain autour de l’idéal d’un fonctionnement sans permission, et que « les arrêts ne sont utilisés qu’en présence d’un problème ou d’une difficulté active avec le protocole ».
Il ajoute qu’il n’existe « aucune fonctionnalité permettant d’examiner des adresses ou des transactions individuelles ». Il s’agit d’un choix de conception, le système ayant été « intentionnellement conçu pour être véritablement sans permission ».
THORChain a arrêté sa chaîne en mai à la suite d’un incident de sécurité. Source : THORChain
NEAR Intents propose un modèle contrasté
Alors que THORChain se situe à l’extrémité obscure du spectre, celle des super-codeurs, l’équipe de NEAR occupe une position intermédiaire. NEAR dispose d’un nouvel ETF de Bitwise et d’une philosophie et d’une approche différentes.
Shevchenko explique que NEAR Intents a été conçu pour permettre une participation ouverte, tout en disposant de ses propres mesures d’intégrité financière, et que SHIELD est conçu pour « appliquer automatiquement des contrôles ciblés aux flux pris en charge ».
Dans cet incident, SHIELD a utilisé des données publiques onchain ainsi que des signaux provenant d’une base de données interne de lutte contre le blanchiment d’argent (AML) et de fournisseurs de renseignements tiers, comme ceux répertoriés dans les documents de risque et de conformité de NEAR Intents.
« SHIELD ne protège pas seulement NEAR Intents, mais tout l’écosystème inter-chaînes qu’il sert », déclare Shevchenko :
« Chaque piratage majeur retire des capitaux et de l’activité à l’économie onchain ; le filtrage des fonds volés et la restriction du blanchiment d’argent contribuent donc à protéger l’intégrité de l’économie blockchain au sens large. »
En réalité, le système SHIELD, fondé sur l’IA, a identifié le comportement suspect à l’origine de l’exploit de jeudi, une attaque exploitant une interaction de dépôt et de retrait Omni de 3,8 millions de dollars, et a interrompu l’activité.
Chen affirme que, lorsque des fonds volés peuvent être identifiés de manière fiable, les participants à l’écosystème « devraient coopérer lorsque cela est techniquement et légalement possible ».
Cela pourrait signifier retracer les fonds et partager des informations, refuser des transactions, geler des actifs lorsque l’infrastructure le permet, ou « contribuer à leur récupération par les procédures juridiques et de maintien de l’ordre appropriées ».
Le coût de tracer la limite
Joël Valenzuela, libertarien, cypherpunk et responsable du développement commercial de Dash, affirme que le fonctionnement sans permission signifie exactement cela.
« Les protocoles sans permission ne devraient franchement tracer aucune limite lorsque des fonds volés sont identifiés, car le simple fait de pouvoir le faire les rend permissionnés. »
Il affirme que, aussi « douloureux » qu’il soit de voir des fonds volés circuler librement, la possibilité d’intervenir et d’empêcher cela « ouvre la boîte de Pandore » et « permet qu’à terme toutes sortes de censures d’innocents se produisent ». Les plateformes d’échange centralisées devraient plutôt renforcer leurs protocoles de sécurité, estime-t-il :
« Les plateformes d’échange de premier plan qui conservent des milliards de dollars doivent prendre leur sécurité bien plus au sérieux. En définitive, les DEX sont la voie à suivre. »
Max Shannon, chercheur senior associé chez Bitwise Europe, affirme que les protocoles encore dans leurs années de formation, comme THORChain et NEAR, doivent encore gagner la confiance et que refuser de blanchir le produit d’un piratage est une « position solide ».
Il estime que les actions de THORChain entraîneront probablement le déplacement d’un plus grand nombre de flux de blanchiment d’argent de NEAR Intents vers THORChain.
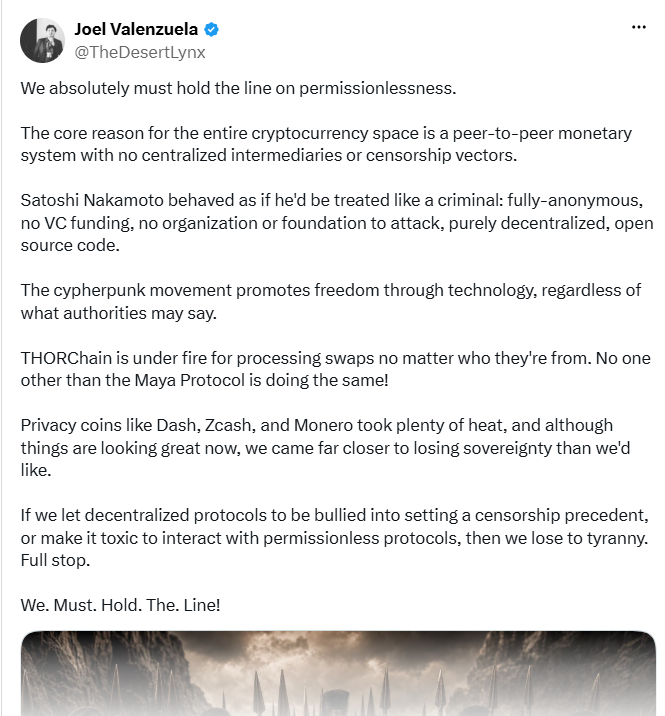
Valenzuela soutient qu’il faut défendre le principe du fonctionnement sans permission. Source : Joël Valenzuela
« La neutralité crédible à tout prix », affirme Shannon, est un « idéal cypherpunk » que continue de défendre une petite faction d’utilisateurs et de créateurs de cryptomonnaies.
« Ils demandent rarement pourquoi c’est précieux, quand c’est précieux ou ce que cela coûte », dit-il. « C’est la différence fondamentale entre NEAR Intents et THORChain. »
Magazine : L’altseason arrive — et les traders sont plus sélectifs cette fois
Cointelegraph publie des reportages longs, des analyses et des articles narratifs rédigés par l'équipe éditoriale interne de Cointelegraph, disposant d'une expertise sur le sujet. Tous les articles sont rédigés et révisés par les rédacteurs de Cointelegraph conformément à nos normes éditoriales. Certains articles contiennent des liens d'affiliation, pour lesquels Cointelegraph peut percevoir une commission. Ces relations n'influencent pas les produits que nous évaluons ni nos conclusions éditoriales. Le contenu publié ici ne constitue pas un conseil financier, juridique ou en investissement. Les lecteurs doivent mener leurs propres recherches et consulter des professionnels qualifiés si nécessaire. Cointelegraph conserve une indépendance éditoriale totale.
Plus sur le sujet