 Écrit par Christina CombenRédacteurVérifié par Andrew FentonRédacteur
La France, pays le plus dangereux au monde pour les détenteurs de Bitcoin : 90 attaques en 7 mois
MagazinePublié9 oct. 2026
Les autorités françaises ont recensé 90 affaires liées aux cryptomonnaies, impliquant des enlèvements, des extorsions, des menaces et des vols avec violence en sept mois. Qu’est-ce qui fait de la France un tel foyer d’attaques ?
Les autorités françaises ont recensé 90 affaires impliquant des enlèvements, des séquestrations, des extorsions, des menaces et des vols avec violence liés aux cryptomonnaies en un peu plus de sept mois.
Les chiffres, fournis à Cointelegraph par le ministère français de l’Intérieur, couvrent la période du 1er janvier à la mi-août 2026. Les autorités ont également enregistré 223 arrestations, et 126 personnes ont été incarcérées de janvier à juillet.
Ces chiffres correspondent à une nouvelle affaire tous les deux jours et demi, même si aucune comparaison officielle d’une année sur l’autre ne permet de déterminer si le problème s’est soudainement aggravé : « Nous ne disposons pas des statistiques pour ces faits en 2025, car l’enregistrement des événements a commencé le 1er janvier 2026 », indique le ministère.
Ce qui rend ces nouveaux chiffres encore plus frappants, c’est qu’ils sont bien supérieurs à ceux d’autres suivis publics des attaques dans le monde réel.
Chainalysis a recensé 30 incidents violents liés aux cryptomonnaies connus du public en France jusqu’à la mi-2026, mais a souligné que l’ampleur était « presque certainement plus importante ». La société de sécurité Gart.io a recensé 73 attaques en France depuis le début de l’année, ce qui place la France au premier rang devant les États-Unis, avec 66 attaques dans le monde réel, et le Royaume-Uni, avec 27.
La hausse des attaques physiques — connues sous le nom d’« attaques à la clé à molette » — contre les détenteurs de cryptomonnaies en France indique qu’il s’agit de quelque chose de plus vaste qu’une série d’incidents isolés. Des données personnelles divulguées pourraient en être la cause.
Alors, pourquoi la France ?
Les attaques à la clé à molette sont loin d’être un phénomène nouveau. Le répertoire tenu de longue date par le défenseur de la sécurité de Bitcoin Jameson Lopp, consacré aux attaques physiques connues, a recensé 365 affaires dans 60 pays entre 2014 et 2026, la France arrivant en tête du classement.
À lire aussi : Les intrusions à domicile sont devenues l’attaque crypto à la clé à molette la plus fréquente au premier semestre 2026 : CertiK
Ce qui semble nouveau, cependant, c’est la vitesse à laquelle les crimes crypto violents se répandent dans tout le pays. Selon Chainalysis, les attaques ont dépassé le cadre de Paris pour toucher notamment Strasbourg, Marseille, Grenoble, Toulouse et Nantes.
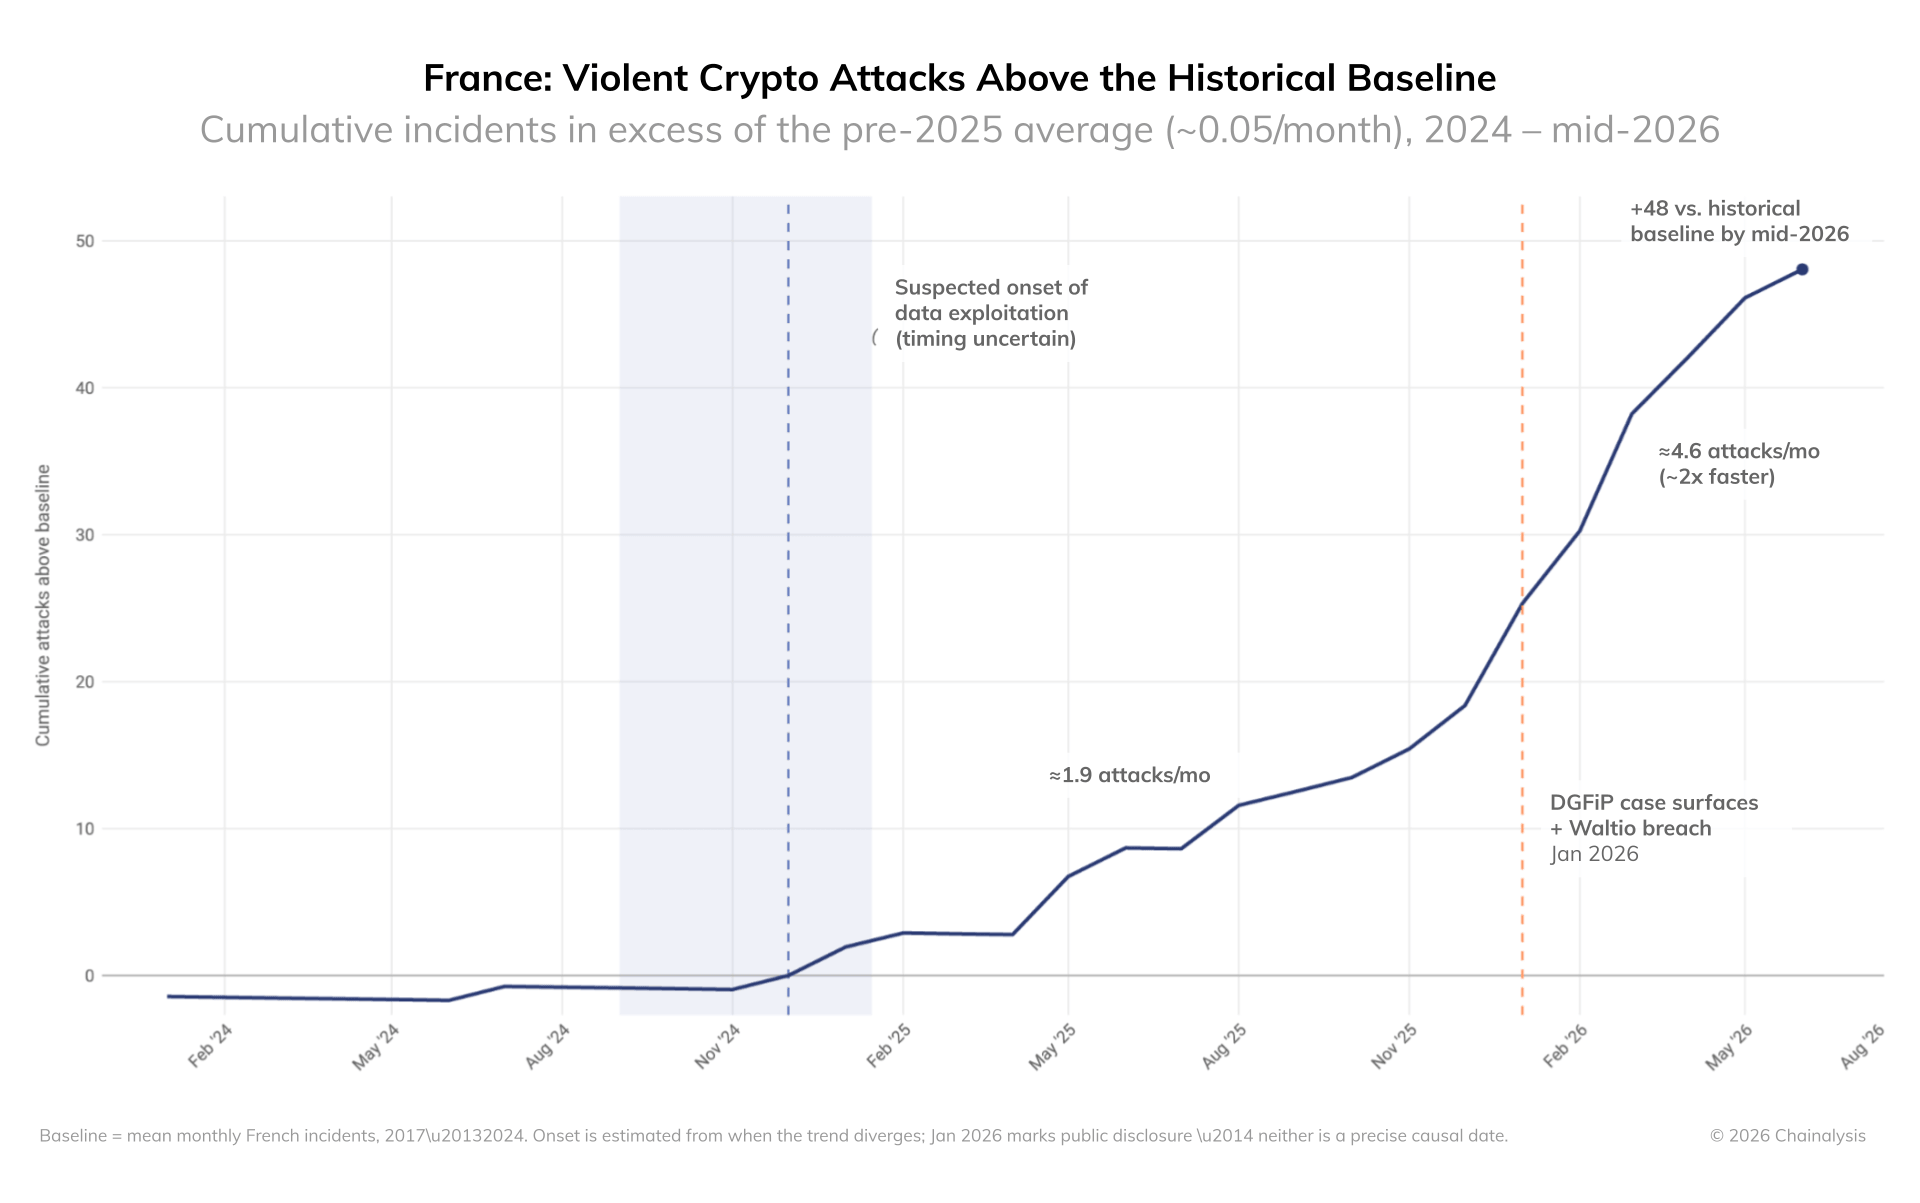
Attaques violentes au-dessus de la moyenne historique. Source : Chainalysis.
Les criminels ne ciblent pas des touristes fortunés du secteur des cryptomonnaies et, parmi les victimes dont la résidence est connue, 93 % étaient françaises.
Eric Jardine, responsable de la recherche chez Chainalysis, a déclaré à Cointelegraph que cette hausse était « très probablement » due à une « importante fuite de données ».
« Ce type de fuite expose plus que des informations financières ; il révèle qui détient des cryptomonnaies, où ces personnes vivent et comment les trouver. »
Cela rend les attaques physiques contre les détenteurs de cryptomonnaies particulièrement insidieuses, car elles peuvent commencer bien avant qu’un malfaiteur ne se présente avec une clé à molette pour exiger votre phrase de récupération ou un transfert de cryptomonnaies. Les assaillants doivent d’abord savoir qui possède quelque chose qui vaut la peine d’être volé, où cette personne vit et comment l’atteindre.
Jardine affirme que la compromission de l’administration fiscale française en 2024, au cours de laquelle un agent des impôts de la région parisienne a « divulgué des informations personnelles identifiantes, ainsi que des informations financières et sur les avoirs en cryptomonnaies de contribuables français », a peut-être servi d’accélérateur. Les données de Chainalysis montrent que les attaques ont augmenté à partir de la fin novembre de la même année.
Chainalysis évoque également un autre incident survenu en janvier 2026, lorsque la société de déclaration fiscale crypto Waltio a révélé une fuite touchant quelque 50 000 utilisateurs, fournissant encore davantage de données utiles aux attaquants pour désigner leurs cibles.
Francis Pouliot, fondateur de la plateforme d’échange crypto canadienne Bull Bitcoin, a contesté à plusieurs reprises en France les règles européennes DAC8 relatives à la déclaration des cryptomonnaies, qui étendent les obligations de déclaration fiscale et de partage d’informations pour les utilisateurs de cryptomonnaies dans toute l’Union européenne.
« La DAC8 a transformé le concept de Know Your Customer en Kill Your Customer », a-t-il déclaré, tout en décrivant la France comme la « capitale mondiale des enlèvements liés aux cryptomonnaies ».
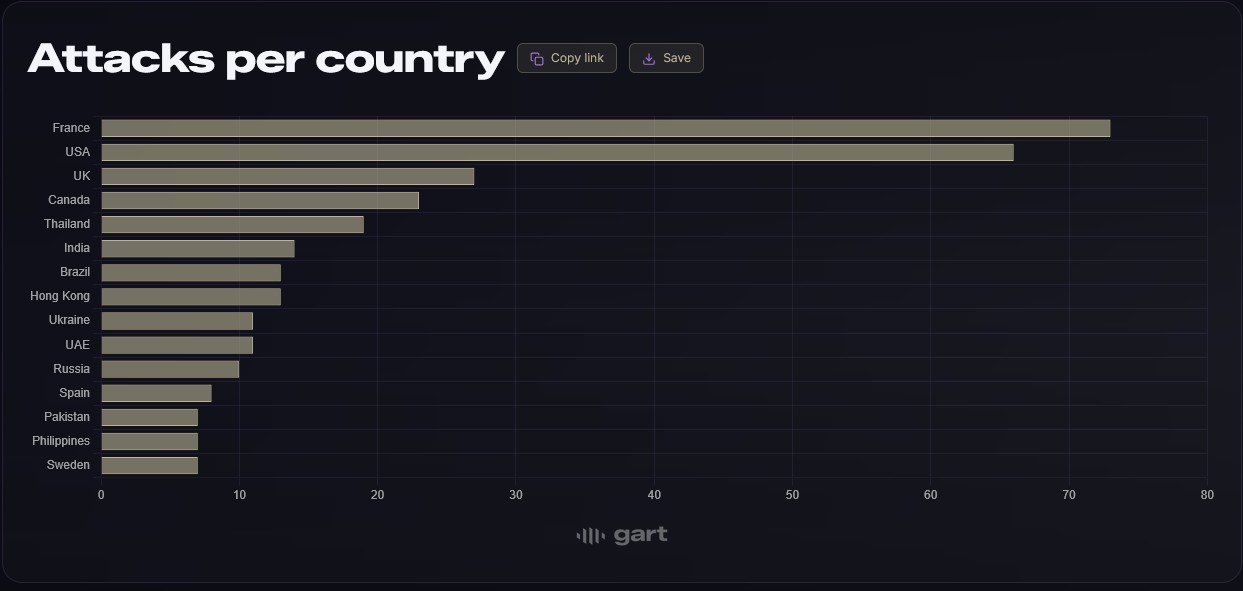
Le monde des attaques physiques. Source : Gart.io
Quand la cible n’est pas le détenteur de Bitcoin
Selon Chainalysis, l’un des changements les plus révélateurs pourrait concerner les personnes attaquées. À l’échelle mondiale, les proches et les connaissances représentaient environ 25 % à 30 % des incidents crypto violents au début de 2026 ; en France, cette proportion dépassait 40 %.
En mai 2026, six hommes auraient tenté d’ enlever l’épouse du cofondateur de The Sandbox Sébastien Borget à leur domicile de Villenoy, en France, l’un des attaquants se faisant passer pour un livreur afin de l’amener à ouvrir le portail.
En août, un couple vivant dans une zone rurale française aurait subi trois tentatives distinctes d’intrusion à son domicile après avoir acheté une propriété précédemment occupée par des millionnaires des cryptomonnaies, les informations fiscales et l’adresse des anciens propriétaires ayant été divulguées sur le dark web.
Une tactique similaire avait été employée en 2025, lorsque le père d’un entrepreneur crypto a été enlevé à Paris et détenu pendant deux jours; les ravisseurs auraient coupé une partie de son doigt et l’auraient envoyée à son fils, en exigeant 5,6 millions de dollars en cryptomonnaies.
Jardine affirme que le ciblage des proches et des associés « laisse penser que les criminels effectuent des repérages avant d’agir », notamment en « surveillant les réseaux sociaux, en analysant les données de la blockchain, en utilisant des informations divulguées ou en recevant des renseignements de sources internes ».
Cela renverse l’idée habituelle de la cible d’une attaque crypto, puisque la personne qui possède le portefeuille crypto n’est pas nécessairement celle qui se trouve face à l’attaquant.
Les autorités françaises réagissent en traitant ces attaques comme relevant de la criminalité organisée et en coordonnant les enquêtes par l’intermédiaire de la JUNALCO, la juridiction française spécialisée dans la criminalité organisée.
Le casse-tête de l’attaque à la clé à molette de 5 dollars
La plupart des détenteurs de cryptomonnaies ont appris à protéger leurs phrases de récupération, à configurer des portefeuilles matériels, à tester leur environnement et à éviter de cliquer sur des liens d’hameçonnage.
Même si ces mesures restent importantes, aucune ne sera utile si un individu malveillant sait déjà qui ils sont, où ils vivent et qu’ils possèdent quelque chose qui vaut la peine d’être volé.
La cryptographie peut protéger un portefeuille crypto, mais elle ne peut pas arrêter un attaquant muni d’une clé à molette de 5 dollars.
À lire aussi : Les vols d’identité chez Revolut mettent en évidence les dangers du KYC : voici comment y remédier
Cointelegraph publie des reportages longs, des analyses et des articles narratifs rédigés par l'équipe éditoriale interne de Cointelegraph, disposant d'une expertise sur le sujet. Tous les articles sont rédigés et révisés par les rédacteurs de Cointelegraph conformément à nos normes éditoriales. Certains articles contiennent des liens d'affiliation, pour lesquels Cointelegraph peut percevoir une commission. Ces relations n'influencent pas les produits que nous évaluons ni nos conclusions éditoriales. Le contenu publié ici ne constitue pas un conseil financier, juridique ou en investissement. Les lecteurs doivent mener leurs propres recherches et consulter des professionnels qualifiés si nécessaire. Cointelegraph conserve une indépendance éditoriale totale.
Plus sur le sujet