 Écrit par Zoltan VardaiRédacteurVérifié par Robert LakinRédacteur
Une faille PHP montre que « l’apocalypse des vulnérabilités » liée à l’IA est dans les temps : le PDG d’Immunefi
Dernières actualitésPublié26 oct. 2026
Mitchell Amador a averti les internautes que des sites web pourraient rester compromis pendant des semaines, en particulier les petits sites plus lents à adopter les mises à niveau d’urgence.
Les internautes restent vulnérables aux cyberattaques exploitant la faille PHP, en particulier par l’intermédiaire de petits sites web qui pourraient mettre des semaines à adopter la mise à niveau déployée mercredi dernier, selon Mitchell Amador, PDG de la plateforme de bug bounty Immunefi.
« C’est l’apocalypse des vulnérabilités » qui se déroule comme prévu : trouver des vulnérabilités est devenu peu coûteux, mais les corriger reste onéreux, a déclaré Amador à Cointelegraph.
« Pendant les prochaines semaines, considérez tout site auquel vous vous connectez comme potentiellement déjà compromis », a déclaré Amador, en avertissant les utilisateurs d’éviter de réutiliser leurs mots de passe et de faire preuve de prudence lorsqu’ils connectent leurs portefeuilles de cryptomonnaies à des sites web. Il a également exhorté les utilisateurs à révoquer les autorisations de token non reconnues.
Les commentaires interviennent près d’une semaine après que la PHP Foundation a reconnu avoir tardé à corriger une faille de sécurité critique identifiée pour la première fois en 2024, en raison d’un manque de ressources. Les développeurs de PHP ont publié le même jour des correctifs d’urgence pour deux vulnérabilités critiques, mais les sites web doivent encore effectuer la mise à niveau de manière indépendante.
Dans une interview publiée par Cointelegraph en juin, Amador a averti que la prolifération des modèles d’IA de pointe avait modifié le rapport de force en cybersécurité en faveur des attaquants, provoquant une « apocalypse des vulnérabilités » qui a entraîné la résurgence des piratages dans la finance décentralisée (DeFi).
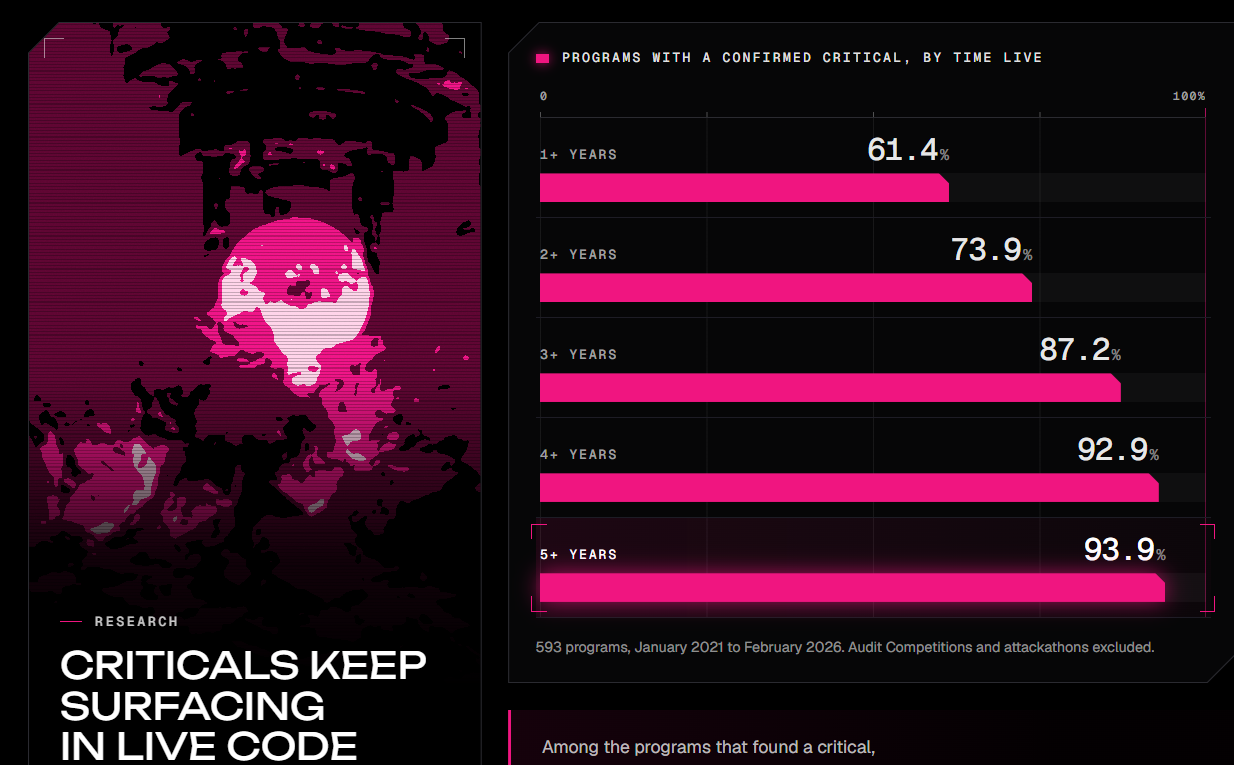
Pourcentage de programmes présentant une vulnérabilité critique confirmée selon leur durée d’activité.
Source : Immunefi
Immunefi est la plus grande plateforme mondiale de bug bounty : elle a versé à ce jour 140 millions de dollars de récompenses pour des bugs sur 650 protocoles, selon sa page d’accueil.
À lire aussi : Cysic propose une prime de 10 %, un hacker verse son butin dans Tornado Cash
Une faille de PHP a suscité des millions de tentatives d’exploitation en quelques heures
Selon Matthew Prince, PDG de Cloudflare, le réseau a enregistré des millions de tentatives d’exploitation au cours des 24 heures qui ont suivi la révélation publique des vulnérabilités de PHP, ainsi que des milliers de tentatives avant même leur divulgation, a-t-il écrit jeudi dans un post sur X.
Selon l’entreprise d’infrastructure internet, qui aide les sites web à se charger plus rapidement et à protéger les utilisateurs contre les cybermenaces, environ un site web sur cinq dans le monde achemine son trafic via Cloudflare.
Le service de recherche W3Techs estime que PHP alimente environ 69 % des sites web utilisant un langage de programmation côté serveur connu. Les vulnérabilités pourraient permettre à des attaquants de diffuser des logiciels malveillants ou d’injecter des scripts malveillants dans des sites web partout dans le monde.
La division cyber du FBI a également averti que les vulnérabilités pourraient permettre à des acteurs malveillants « d’exécuter du code à distance dans le cœur de PHP, compromettant potentiellement des données et des réseaux sensibles », selon un post publié mercredi sur X.
Magazine : Comment un message « Mauvais numéro » s’est transformé en arnaque crypto de 3,4 millions de dollars
Cointelegraph s’engage en faveur d’un journalisme indépendant et transparent. Cet article d’actualité est produit conformément à la politique éditoriale de Cointelegraph et vise à fournir des informations exactes et à jour. Les lecteurs sont invités à vérifier les informations de manière indépendante. Consultez notre politique éditoriale https://cointelegraph.fr/editorial-policy