
 Écrit par Adrian ZmudzinskiRédacteurVérifié par Bryan O'SheaRédacteur
L’incident de Lighter révèle des risques au-delà des contrôles des retraits
Dernières actualitésPublié17 nov. 2026
Les plateformes crypto doivent appliquer des limites exécutoires à chaque voie qu’une clé API peut emprunter pour transférer de la valeur, notamment les transactions, les transferts internes et les pools partagés.
Un incident récent, au cours duquel plus de 10 millions de dollars ont été siphonnés d’une plateforme d’échange crypto décentralisée de contrats à terme perpétuels, montre les limites d’une approche de la sécurité centrée sur les contrôles des retraits.
Selon le rapport d’incident de Lighter, un attaquant a utilisé des clés API compromises pour transférer des fonds vers un pool public et racheter des parts détenues par l’intermédiaire d’un autre compte. Bitquery a retracé un retrait de 10,39 millions d’USDC. La plateforme d’échange crypto a déclaré que son protocole et ses contrats intelligents n’avaient pas été affectés.
Lighter exige désormais des signatures de portefeuille pour les transferts vers des pools publics et a rendu les signatures des clés API non publiques. La plateforme prévoit également des listes blanches d’adresses IP et des autorisations configurables pour chaque clé.
Lighter a depuis rétabli les dépôts et les retraits tout en restituant environ 5 millions de dollars en USDC (USDC) au trader affecté.
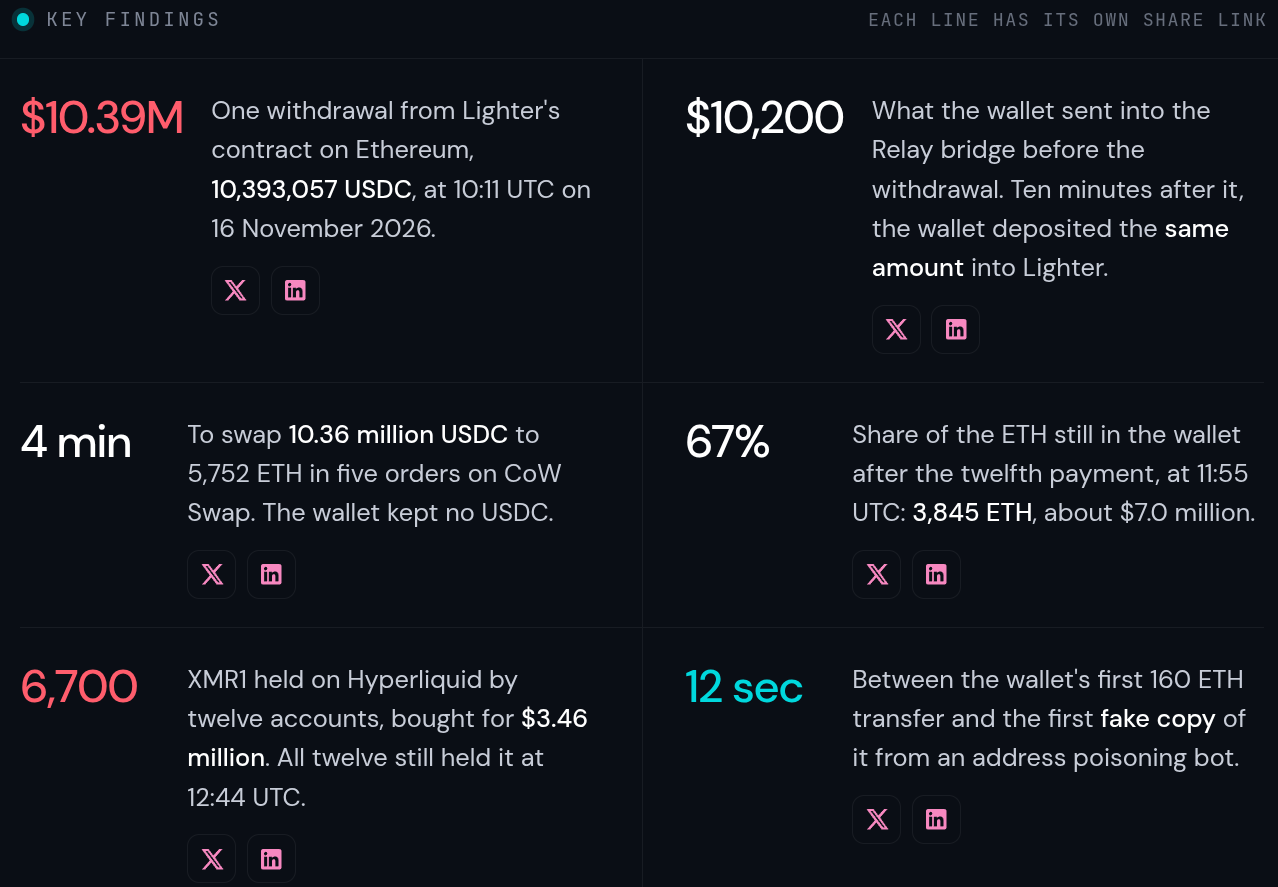
Infographie sur l’incident de Lighter. Source : Bitquery
L’incident montre que les examens de cybersécurité doivent aller au-delà des vulnérabilités des contrats intelligents. Il faut également prendre en compte l’écart entre les autorisations accordées par un système et les conséquences financières qu’elles permettent.
À lire aussi : Google affirme que des pirates utilisent des agents d’IA pour trouver et exploiter des failles logicielles
Le risque réel associé à un identifiant dépend des soldes auxquels il peut accéder, des transactions qu’il peut lancer et des expositions qu’il peut créer. Le fait qu’il soit autorisé à retirer des actifs et les destinations vers lesquelles il peut les envoyer ne sont que deux des nombreux facteurs à prendre en compte. Comme Lighter l’a indiqué dans son rapport d’incident:
« Une clé qui peut effectuer des transactions peut quand même vous faire perdre de l’argent si quelqu’un d’autre la détient. »
Cela signifie qu’un utilisateur doit définir un mandat clair pour chaque identifiant. Le mandat peut préciser les comptes accessibles, les marchés autorisés, la taille des ordres, les tolérances de prix et l’exposition cumulée. Le transfert de capitaux vers un pool partagé ou l’élargissement de ces limites peut nécessiter une autorisation distincte.
La même logique s’applique aux signatures supplémentaires. Une deuxième signature apporte une protection importante lorsque son processus d’approbation évalue indépendamment l’effet financier de la transaction.
Pour lire l’analyse complète sur la manière dont les autorisations des DEX vont au-delà des retraits, inscrivez-vous à la newsletter Daybreak.
Cointelegraph s’engage en faveur d’un journalisme indépendant et transparent. Cet article d’actualité est produit conformément à la politique éditoriale de Cointelegraph et vise à fournir des informations exactes et à jour. Les lecteurs sont invités à vérifier les informations de manière indépendante. Consultez notre politique éditoriale https://cointelegraph.fr/editorial-policy
Plus sur le sujet