 Écrit par Zoltan VardaiRédacteurVérifié par Robert LakinRédacteur
L’implant de Ledger relance le débat sur la sécurité des ETF Bitcoin et des portefeuilles matériels
Dernières actualitésPublié12 oct. 2026
La découverte d’un implant matériel non autorisé dans un appareil Ledger a relancé le débat sur la question de savoir si les ETF Bitcoin sont plus sûrs que l’auto-conservation de bitcoins au moyen de portefeuilles matériels.
L’exploit Ledger découvert récemment a suscité un large débat dans le secteur sur la sécurité des portefeuilles matériels par rapport à la conservation de bitcoins au moyen de fonds négociés en Bourse (ETF).
L’analyste Bitcoin Plan B a déclaré que sa décision, alors controversée, de transférer ses avoirs en Bitcoin (BTC) vers des ETF en 2025 était la bonne au regard des récents exploits visant Coldcard et Ledger. « Aucun regret » concernant ma décision au sujet des ETF, a écrit l’analyste dans une publication sur X lundi.
Depuis des années, les gros détenteurs convertissent leurs actifs conservés en auto-garde vers des ETF pour bénéficier d’une « sécurité renforcée », ce qui constitue l’un des principaux « arguments de vente » des ETF, a déclaré lundi par e-mail à Cointelegraph Ophelia Snyder, cofondatrice de 21Shares, ajoutant que les récents exploits avaient fait de ce phénomène un sujet du « débat public ».
Ces déclarations interviennent après la découverte d’un portefeuille Ledger compromis qui contenait un implant matériel non autorisé. Certains enquêteurs spécialisés dans la blockchain ont estimé que les pertes liées à ces implants pourraient dépasser 86 millions de dollars, soulevant des questions sur la sécurité des portefeuilles froids auto-hébergés.
À lire également : Standard Chartered prévoit une solution institutionnelle de conservation de cryptomonnaies à Singapour
Les portefeuilles matériels restent sûrs, mais les fournisseurs doivent améliorer leur modélisation des menaces : Adam Back
Certes, les portefeuilles matériels peuvent toujours constituer des options de conservation sécurisées, mais les fournisseurs doivent mieux comprendre l’évolution du paysage des menaces, selon Adam Back, PDG de Blockstream et inventeur de Hashcash.
« Étonnamment peu de fabricants comprenaient les attaques génériques — du moins c’est ce que semblaient indiquer leurs choix marketing et de conception — au cours de la dernière décennie. Il est temps de rattraper notre retard en matière de modélisation des menaces », a écrit Back dans une publication sur X samedi.
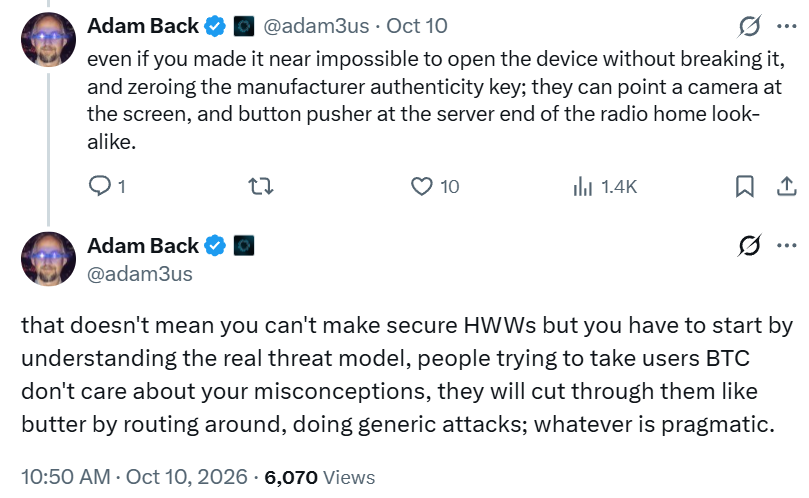
Source : Adam Retour
Cependant, Snyder a déclaré que le principal problème des portefeuilles auto-hébergés résidait dans le fait que leur sécurité dépend de l’expertise technique des investisseurs et de leur configuration individuelle. Elle a déclaré :
« Sans consacrer le temps et la rigueur nécessaires à une configuration correcte, l’auto-conservation sera toujours moins sûre que de confier ses actifs à une entreprise spécialisée chargée de gérer ces protocoles pour vous. »
Le chercheur en sécurité de Bitcoin et cypherpunk Jameson Lopp a également déclaré que les portefeuilles auto-hébergés pouvaient constituer une option robuste, mais a exhorté les investisseurs à éviter une migration massive susceptible de créer de nouveaux points centraux de défaillance lors de transactions précipitées.
Cointelegraph s’engage en faveur d’un journalisme indépendant et transparent. Cet article d’actualité est produit conformément à la politique éditoriale de Cointelegraph et vise à fournir des informations exactes et à jour. Les lecteurs sont invités à vérifier les informations de manière indépendante. Consultez notre politique éditoriale https://cointelegraph.fr/editorial-policy
Plus sur le sujet