
 Écrit par Helen PartzRédacteurVérifié par Yohan YuRédacteur
Les premiers avertissements concernant des implants dans les portefeuilles matériels de Ledger auraient dû entraîner davantage d’actions, selon Karpelès
Dernières actualitésPublié16 oct. 2026
Ledger avait été informée des risques liés à des portefeuilles matériels trafiqués des mois avant sa dernière crise de sécurité. L’ancien PDG de Mt. Gox, Mark Karpelès, remet en question sa réaction.
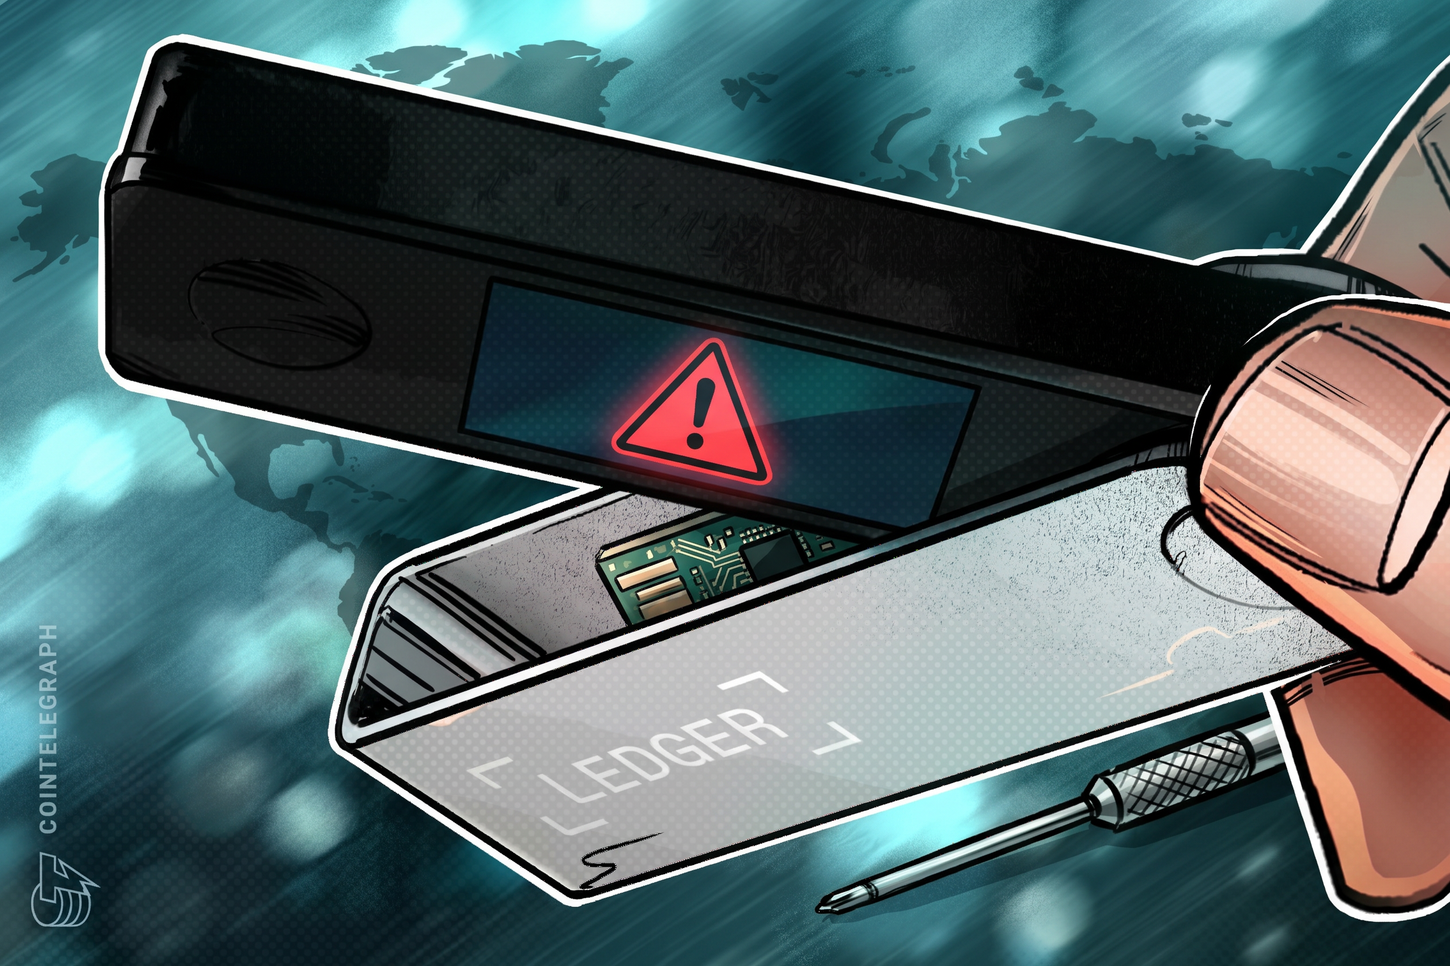
Le fabricant français de portefeuilles crypto Ledger a reçu plusieurs signalements concernant des implants matériels malveillants plusieurs mois avant sa dernière crise de sécurité, selon Mark Karpelès, ancien PDG de la plateforme d’échange de bitcoins Mt. Gox, aujourd’hui disparue.
Karpelès a déclaré à Cointelegraph qu’il avait connaissance d’au moins deux personnes ayant contacté Ledger au sujet d’appareils trafiqués dès décembre 2025. Il a dit n’avoir vu aucun avertissement public publié par Ledger en réponse.
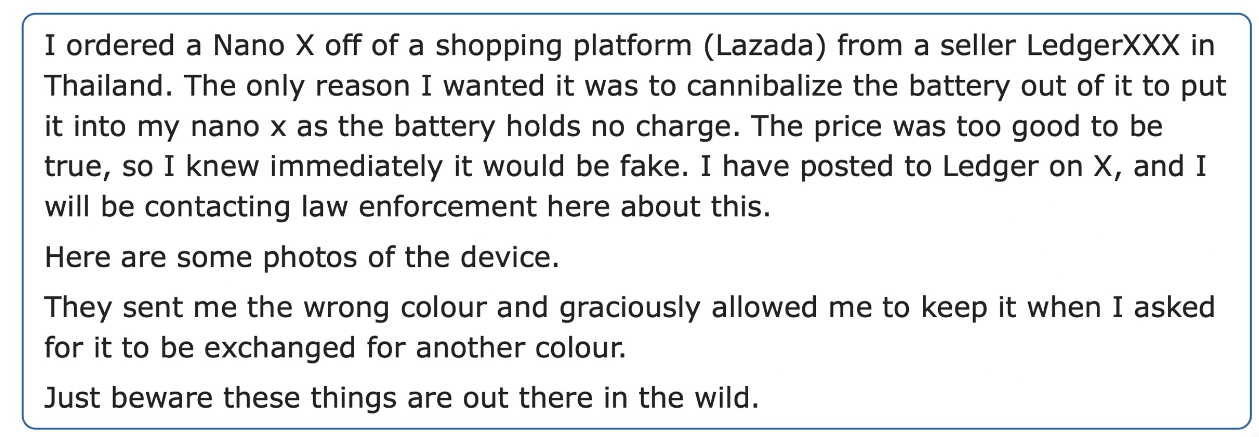
Joe Grand, chercheur en sécurité, a déclaré à Cointelegraph avoir alerté Ledger le 4 mars 2026 au sujet d’un implant malveillant présent dans un Nano X acheté via la marketplace en ligne Lazada Thailand en août 2025.
Grand a indiqué que Ledger avait reconnu ses conclusions et déclaré mener une enquête en interne, mais il a reproché à l’entreprise de ne pas avoir averti proactivement ses clients de la menace.
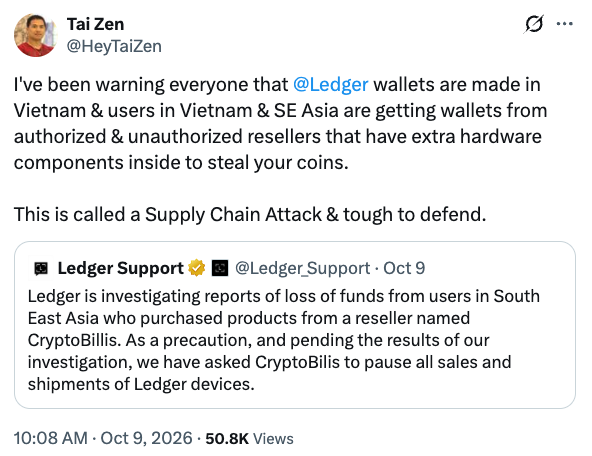
L’éducateur crypto vietnamien Tai Zen a contacté Ledger au sujet d’un implant suspect dans un portefeuille crypto en décembre 2025, selon Mark Karpelès. Source : Tai Zen
La crise de sécurité persistante de Ledger a éclaté au grand jour le 9 octobre, lorsque des pertes en cryptomonnaies ont été signalées concernant des portefeuilles vendus par CryptoBilis, un revendeur agréé en Asie du Sud-Est. Ledger a confirmé qu’ un appareil concerné contenait un implant non autorisé.
Ledger a refusé de commenter lorsqu’il a été interrogé sur sa gestion du signalement de Grand et a renvoyé Cointelegraph à ses déclarations publiques sur X.
« Peut-être qu’il est normal que Ledger ne réagisse pas à un seul cas d’implant découvert sur un appareil Ledger acheté auprès d’un revendeur douteux », a déclaré Karpelès. Il a ajouté :
« Cependant, le nombre croissant de signalements qu’ils ont nécessairement reçus, ainsi que le niveau et la sophistication croissants de la technologie utilisée, auraient dû les alerter suffisamment pour agir et, au minimum, rappeler à leurs clients de faire preuve de prudence. »
Les annonces sur les marketplaces révèlent des lacunes dans la vérification des revendeurs
Dans une présentation transmise à Cointelegraph, Grand a identifié le vendeur du Ledger trafiqué comme étant « LedgerXXX » sur Lazada. Au moment de la rédaction, LedgerXXX n’est pas répertorié comme revendeur agréé en Thaïlande, contrairement à la boutique Ledger de Lazada.
Cointelegraph a demandé à Grand et à Ledger de préciser l’identité du vendeur et son statut d’agrément au moment de l’achat de l’appareil.
Archie, responsable des ventes chez OneKey, a déclaré à Cointelegraph que les marketplaces telles que Lazada hébergent de nombreux vendeurs indépendants, ce qui complique la tâche des clients souhaitant distinguer les boutiques agréées des autres annonces.
À la suite des incidents récents, OneKey a retiré ses annonces de revendeurs dans l’attente de contrôles plus stricts, affirmant que les fabricants doivent assumer la responsabilité de protéger les clients plutôt que de compter uniquement sur les acheteurs pour identifier les vendeurs dignes de confiance.
Les ventes non autorisées de portefeuilles soulèvent toujours des préoccupations en matière de sécurité
Les conclusions de Grand ne concernaient pas uniquement Ledger. En août 2026, il a également alerté Trezor au sujet de portefeuilles Trezor One et Model T modifiés, achetés auprès de vendeurs non autorisés sur TikTok et Facebook.
Trezor a déclaré à Cointelegraph que des portefeuilles contrefaits apparaissaient parfois chez des vendeurs non autorisés, comme l’entreprise l’avait signalé en 2022 au sujet d’appareils modifiés vendus sur des marketplaces russes. L’entreprise a précisé que sa récente affirmation selon laquelle elle ne disposait d’aucune preuve d’appareils compromis ne s’appliquait qu’aux nouveaux portefeuilles vendus par des revendeurs autorisés.
À lire aussi : Trezor réduit le nombre de ses revendeurs à titre « préventif » après les signalements de falsification de Ledger
Néanmoins, Trezor a déclaré traiter les signalements concernant des vendeurs non autorisés comme des alertes précoces et utiliser les conclusions des chercheurs pour améliorer ses contrôles de sécurité.
« Ce qui change la donne, c’est une nouvelle technique ou un premier cas provenant d’un canal autorisé », a déclaré Trezor. « Dans les deux cas, cela signifie que le problème s’est rapproché des acheteurs ordinaires, et c’est à ce moment-là que nous agirions le plus rapidement, notamment en avertissant directement les clients. »
Magazine : Un escroc perd 4,8 millions de dollars stockés sur des appareils Ledger modifiés : Asia Express
Cointelegraph s’engage en faveur d’un journalisme indépendant et transparent. Cet article d’actualité est produit conformément à la politique éditoriale de Cointelegraph et vise à fournir des informations exactes et à jour. Les lecteurs sont invités à vérifier les informations de manière indépendante. Consultez notre politique éditoriale https://cointelegraph.fr/editorial-policy