Core Lightning avertit que des attaquants ciblent les nœuds non corrigés
Dernières actualitésPublié2 oct. 2026
Les opérateurs de nœuds utilisant la version 26067 ou une version antérieure ont été invités à effectuer immédiatement une mise à niveau.
L’équipe à l’origine de Core Lightning, un logiciel open source pour les nœuds du réseau Lightning de Bitcoin, a exhorté les opérateurs utilisant d’anciennes versions à effectuer immédiatement une mise à niveau après avoir reçu des signalements selon lesquels des attaquants ciblaient des nœuds non corrigés.
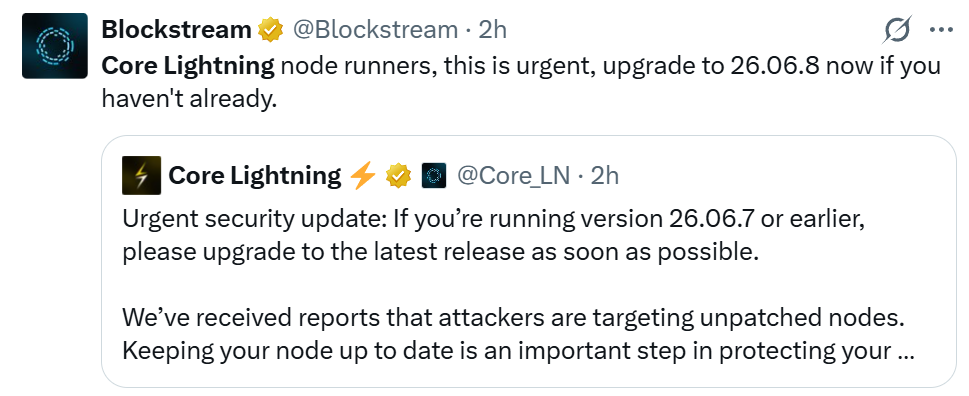
« Mise à jour de sécurité urgente : si vous utilisez la version 26067 ou une version antérieure, veuillez effectuer la mise à niveau vers la dernière version dès que possible », a déclaré l’équipe vendredi.
Core Lightning n’a pas précisé quelles vulnérabilités les attaquants ciblaient ni quel pourrait être l’impact. Cointelegraph a contacté Core Lightning pour obtenir un commentaire.
Source : Blockstream
Le 16 septembre, Core Lightning a déclaré enquêter sur des signalements concernant un problème potentiel affectant les fonctionnalités expérimentales de Core Lightning, qui pourrait avoir un impact sur les fonds des utilisateurs. L’entreprise a ensuite publié la version 26068 environ six jours plus tard.
La mise à jour du 22 septembre apportait des correctifs ainsi que des correctifs pour des « vulnérabilités signalées de manière responsable par un certain nombre de sources ». Les notes de version créditent la Bitcoin Red Team et 12 autres personnes et groupes nommément cités, ainsi que des signalants anonymes.
Certains correctifs concernaient des failles susceptibles de faire planter les nœuds des expéditeurs, des requêtes pouvant épuiser la mémoire de son interface REST et un bogue de fermeture de canal qui pourrait entraîner la perte de fonds par les utilisateurs sous forme de pénalité, selon le journal des modifications.
Toutefois, la version a délibérément omis certains tests afin de rendre plus difficile pour les attaquants la rétro-ingénierie et l’exploitation des vulnérabilités pendant la mise à niveau des opérateurs.
En août, Core Lightning a déclaré travailler à un correctif coordonné après avoir évalué un volume élevé de rapports générés par l’IA sur les vulnérabilités et expositions communes (CVE) au cours des semaines précédentes.
Deux jours plus tard, l’entreprise a publié la version 26067 pour corriger les vulnérabilités confirmées.
À lire aussi : Core Lightning confirme plusieurs vulnérabilités et prépare une mise à jour de sécurité
Cointelegraph s’engage en faveur d’un journalisme indépendant et transparent. Cet article d’actualité est produit conformément à la politique éditoriale de Cointelegraph et vise à fournir des informations exactes et à jour. Les lecteurs sont invités à vérifier les informations de manière indépendante. Consultez notre politique éditoriale https://cointelegraph.fr/editorial-policy
Plus sur le sujet