 Écrit par Helen PartzRédacteurVérifié par Yohan YuRédacteur
Le piratage de Bitget, d’un montant de 388 millions de dollars, porte les pertes liées à la sécurité crypto à plus de 1 milliard de dollars au troisième trimestre
Dernières actualitésPublié1 oct. 2026
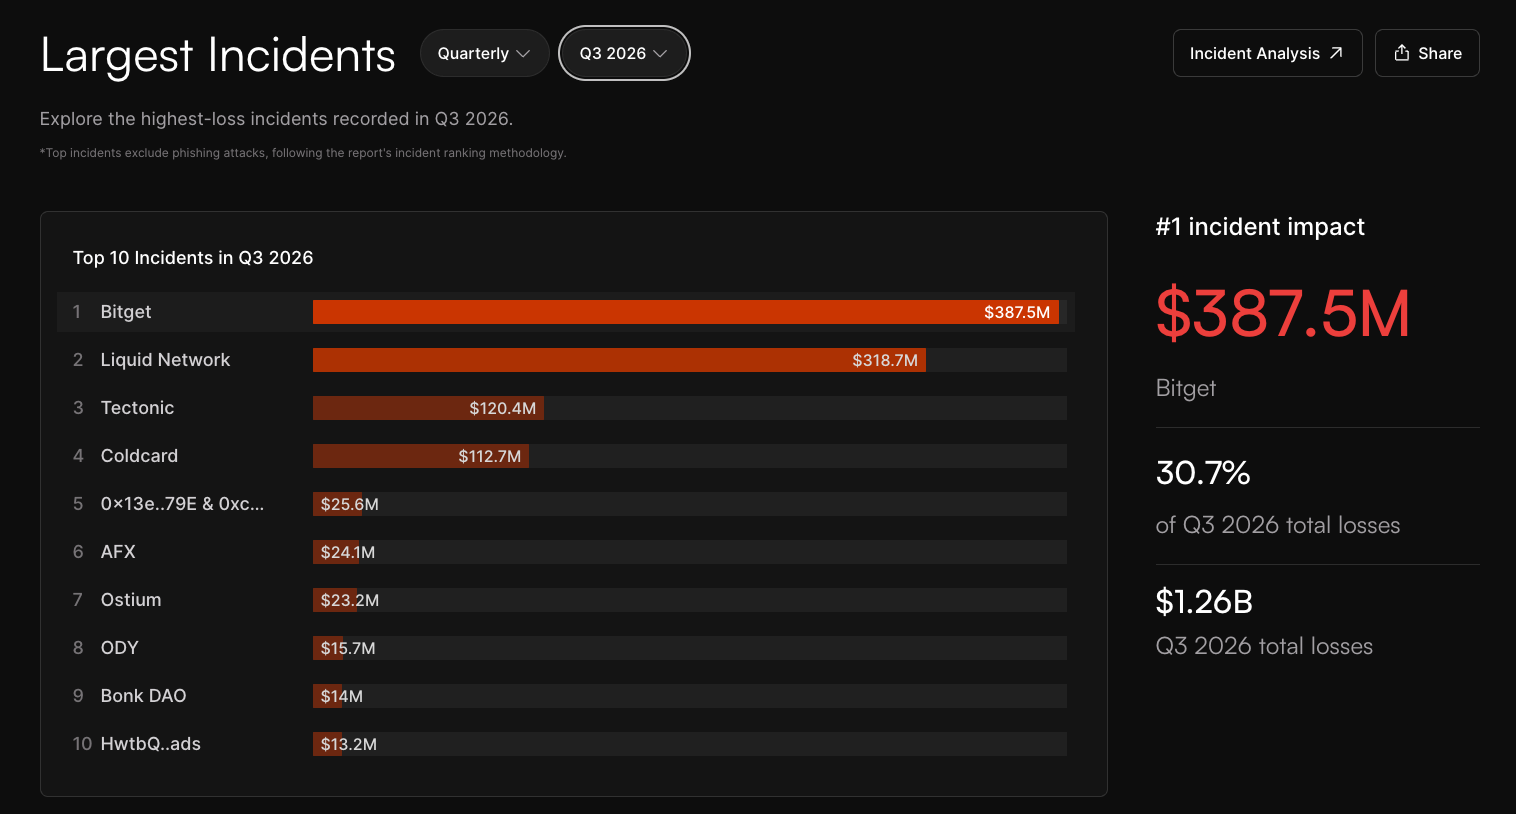
Les pertes liées à la sécurité crypto ont atteint 1,26 milliard de dollars au troisième trimestre, réparties sur 247 incidents, dont environ 769 millions de dollars en septembre seulement.
Les pertes liées aux incidents de sécurité crypto ont atteint 1,26 milliard de dollars au troisième trimestre 2026, principalement sous l’effet du piratage de la plateforme d’échange crypto Bitget, d’un montant de 387,5 millions de dollars.
Les pertes ont augmenté de 53,9 % par rapport aux 819,4 millions de dollars du deuxième trimestre, tandis que le nombre d’incidents de sécurité a progressé d’environ 13 %, passant de 219 à 247, selon les données de la société de sécurité blockchain CertiK.
Le piratage de Bitget a représenté environ 31 % des pertes du troisième trimestre, ce qui en fait l’incident le plus important jamais enregistré au cours du trimestre selon la méthodologie de CertiK. L’ exploit de 319 millions de dollars de Liquid Network, le 6 septembre, s’est classé deuxième, suivi de Tectonic, à hauteur de 120 millions de dollars, puis du vol de 112,7 millions de dollars de Coldcard.
CertiK a recensé environ 769 millions de dollars de pertes liées à 99 incidents de sécurité en septembre. Environ 273 millions de dollars ont été gelés ou restitués, ramenant les pertes ajustées à 495,3 millions de dollars. Sur les 58 incidents concernés, les exploits ont représenté 734 millions de dollars, soit près de 96 % des pertes du mois.
Le 24 septembre, Bitget a détecté des transferts non autorisés depuis certains de ses portefeuilles à chaud et a suspendu les retraits. L’entreprise a déclaré que les attaquants avaient exploité une vulnérabilité d’un produit de sécurité tiers pour obtenir des identifiants internes et falsifier des ordres de retrait.
À lire aussi : SlowMist relie l’activité du piratage de Bitget à un exploit zero-day du 31 août
Cointelegraph s’engage en faveur d’un journalisme indépendant et transparent. Cet article d’actualité est produit conformément à la politique éditoriale de Cointelegraph et vise à fournir des informations exactes et à jour. Les lecteurs sont invités à vérifier les informations de manière indépendante. Consultez notre politique éditoriale https://cointelegraph.fr/editorial-policy