 Écrit par Turner WrightRédacteurVérifié par Sam BourgiRédacteur
Le PDG de Bitget « pas très optimiste » quant à la récupération des fonds issus du piratage de 388 millions de dollars
Dernières actualitésPublié29 sept. 2026
Gracy Chen a déclaré que le piratage de Bybit en 2025 constituait pour elle un « bon point de référence » concernant la faille de sécurité de Bitget, précisant qu’un faible pourcentage seulement des fonds avait été gelé ou récupéré.
La PDG de la plateforme d’échange crypto Bitget n’est pas certaine que l’entreprise puisse geler ou récupérer intégralement tous les actifs compromis lors d’une faille de sécurité survenue la semaine dernière, qui a entraîné la perte de 388 millions de dollars en cryptomonnaies.
S’exprimant dans Chain Reaction de Cointelegraph, diffusé mardi, la PDG de Bitget, Gracy Chen, a déclaré qu’elle considérait le piratage de la plateforme d’échange crypto Bybit survenu en février 2025 comme un « bon point de référence » pour la faille de jeudi. Des pirates ont dérobé à Bybit environ 1,5 milliard de dollars d’Ether (ETH), et l’entreprise a indiqué n’avoir gelé et récupéré au total que 80 millions de dollars.
« Je ne suis en fait pas très optimiste, car environ un an après le piratage de Bybit, ils n’ont réussi à [geler] qu’environ 3,5 % du total des fonds volés », a déclaré Chen. « Il ne s’agit que du gel. Cela ne concerne pas encore la récupération. »
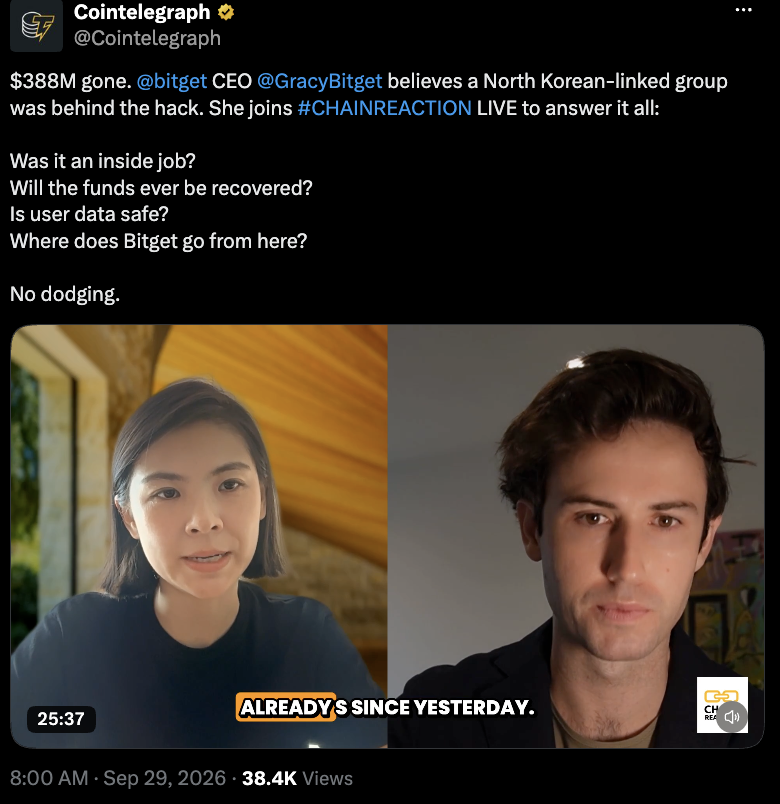
La PDG de Bitget, Gracy Chen (à gauche), s’adressant à Ciaran Lyons de Cointelegraph (à droite). Source : Cointelegraph
Bitget a lancé un programme de récompense en réponse à l’incident, offrant 5 % des fonds gelés et 5 % des fonds récupérés. Certaines entreprises ont déjà pris des mesures pour tenter d’atténuer les pertes des utilisateurs.
L’équipe à l’origine de NEAR Intents a indiqué lundi avoir bloqué plus de 50 millions de dollars d’actifs liés à l’attaque et avoir gelé environ 500 000 dollars. Chen a également confirmé que les émetteurs de stablecoins Tether et Circle avaient placé sur liste noire un portefeuille crypto lié à l’exploit, gelant 318 013 dollars en USDt (USDT) et en USDC (USDC).
La faille de sécurité est l’une des plus importantes à avoir touché l’industrie crypto en 2026, après un exploit de 320 millions de dollars contre le Liquid Network en septembre. Parmi les attaques les plus importantes figurent celle contre Bybit en 2025, le piratage de 615 millions de dollars du Ronin Bridge en 2022 et le piratage de 611 millions de dollars du Poly Network en 2021.
À lire aussi : Symbiosis affirme avoir récupéré 15 BTC du piratage d’un pont et offre une récompense de 20 %
Bitget a d’abord indiqué que la plateforme d’échange crypto avait suspendu les retraits après la perte de 352 millions de dollars d’actifs numériques lors d’une attaque jeudi. Chen a ensuite mis à jour le rapport sur l’incident afin de rendre compte d’un « décompte plus complet des transferts », déclarant qu’environ 388 millions de dollars avaient été perdus.
Qui est responsable de l’attaque ?
Chen s’est également entretenue avec Cointelegraph au sujet des personnes susceptibles d’être à l’origine de la faille de sécurité. Elle a déclaré immédiatement après l’attaque que la Corée du Nord pouvait en être responsable, sur la base d’« adresses IP qui correspondent aux choix de VPN d’un certain groupe [de la République populaire démocratique de Corée] », tout en ajoutant que Bitget n’avait pas « totalement écarté » la possibilité d’une opération interne :
« Il s’agit d’une affaire très complexe qui nécessite beaucoup d’enquêtes et des investigations assez approfondies [sic]. C’est davantage fondé sur les résultats préliminaires de notre enquête ; nous avons écarté cette possibilité. »
Bitget a commencé à rétablir progressivement les retraits pour les utilisateurs, en commençant lundi par les transactions en Bitcoin (BTC), puis en poursuivant mardi avec l’ETH.
Cointelegraph s’engage en faveur d’un journalisme indépendant et transparent. Cet article d’actualité est produit conformément à la politique éditoriale de Cointelegraph et vise à fournir des informations exactes et à jour. Les lecteurs sont invités à vérifier les informations de manière indépendante. Consultez notre politique éditoriale https://cointelegraph.fr/editorial-policy