 Écrit par Christina CombenRédacteurVérifié par Andrew FentonRédacteur
Le nouvel outil de sécurité DeFi d’Ethereum soulève des questions sur la censure
MagazinePublié19 nov. 2026
Le système de Phylax permet aux protocoles décentralisés de bloquer des transactions potentiellement nuisibles, mais soulève des questions sur une éventuelle censure et sur la concentration du marché des builders d’Ethereum.
Le nouveau système de sécurité de Phylax pourrait aider les protocoles de finance décentralisée (DeFi) à empêcher les transactions malveillantes avant leur exécution.
Cela pourrait renforcer les défenses des cryptomonnaies contre les pirates nord-coréens et les acteurs visés par des sanctions des États-Unis, mais pourrait aussi introduire un moyen de geler les fonctions des contrats intelligents sans donner explicitement à quiconque le pouvoir de le faire.
Et c’est ce type de contrôle qui fait craindre que le système ne devienne un outil centralisé destiné aux forces de l’ordre plutôt qu’à la finance décentralisée.
« La question n’est pas seulement de savoir s’il existe un risque, mais s’il s’agit d’un risque acceptable », déclare Stefanie Boss, coauteure de la recherche sur la résistance à la censure et le comportement en matière de conformité dans le mécanisme de consensus d’Ethereum.
« Dans ce cas, je pencherais pour dire qu’il est acceptable, puisque l’objectif est de rendre le réseau plus sûr et davantage aligné sur les valeurs du réseau et des applications », ajoute-t-elle.
Un mécanisme de sécurité présentant un risque potentiel de gel
Annoncée le 10 novembre, l’intégration de Phylax au block builder Titan Builder permet aux applications Ethereum de définir des règles qui excluent les transactions susceptibles de produire des résultats nuisibles lors de la construction des blocs.
Titan, qui, selon Phylax, produit un bloc Ethereum sur deux, vérifie les transactions par rapport à ces règles avant de les inclure dans ses blocs.
L’idée est d’empêcher l’exécution des exploits plutôt que de compter sur des systèmes de surveillance ou des interventions d’urgence après le début d’une attaque. « Notre mission : empêcher les utilisateurs de perdre de l’argent à cause de piratages et d’erreurs dans la DeFi », indiquait l’annonce.
À lire aussi : Les craintes d’une épidémie de piratages de la DeFi pilotés par l’IA sont pour l’instant exagérées — mais cela pourrait ne pas durer
Dans un article de blog, Phylax évoque le scénario d’ un coffre-fort vulnérable qui pourrait par erreur verser 1 million de dollars à un utilisateur dont les parts ne valent que 1 000 dollars. Avec le système en fonctionnement, un coupe-circuit pourrait plafonner le montant sortant du coffre-fort au cours d’une seule transaction et empêcher le retrait de tous les fonds.
Des protections similaires pourraient aussi potentiellement limiter les pertes lors de piratages majeurs comme le piratage de Binance de 6,3 milliards de dollars ou l’ exploit de Bitget de 380 millions de dollars, au cours desquels des acteurs malveillants ont vidé les portefeuilles de plateformes d’échange crypto et ont pu transférer d’importantes quantités de cryptomonnaies via des protocoles décentralisés.
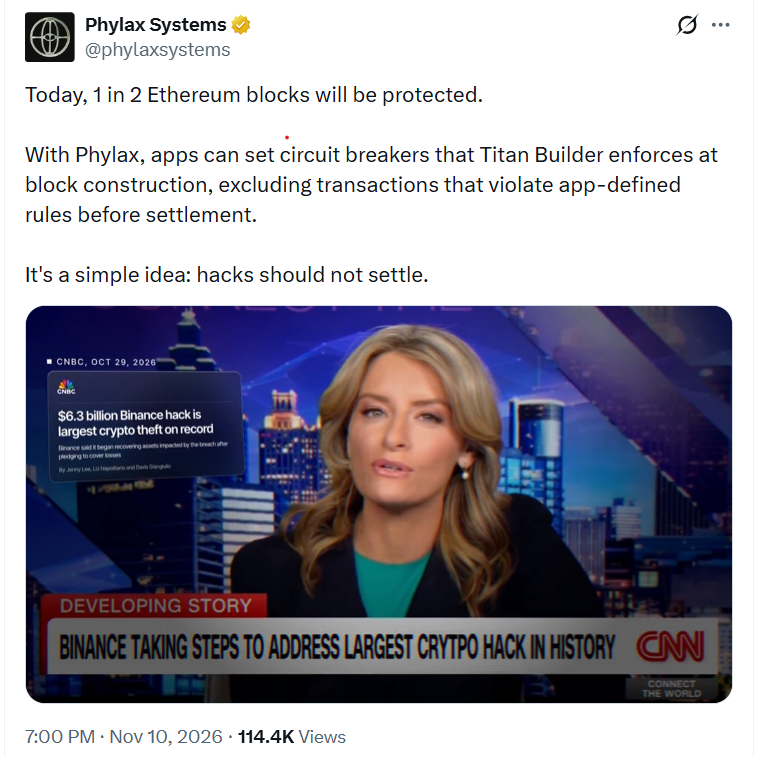
Phylax affirme que les piratages ne devraient pas être exécutés. Source : Phylax Systems.
Bien qu’empêcher les transactions malveillantes soit une avancée pour l’écosystème crypto, l’avocat spécialisé dans les actifs numériques Gabriel Shapiro a averti que les applications utilisant le système pourraient devenir effectivement gelables si les builders cessaient de fournir les attestations requises.
Il a expliqué que les contrats intelligents peuvent être configurés pour rejeter les transactions, à moins qu’elles ne soient incluses dans des blocs de builders ayant effectué les contrôles de sécurité requis. Si ces builders cessaient de fournir des attestations, les fonctions protégées pourraient continuer à rejeter les transactions jusqu’à la reprise de ces attestations.
À lire aussi : La TVL de la DeFi chute de 39 % en 2026 sur fond de repli des marchés et de niveau record d’activité des piratages
Le fondateur et directeur général de Phylax, Odysseas Lamtzidis, affirme que les protocoles peuvent éviter ce risque en autorisant le passage des transactions même lorsque les contrôles de sécurité du système sont indisponibles.
« Le comportement par défaut raisonnable que nous proposons et recommandons aux protocoles est un fonctionnement en mode fail-open », explique-t-il à Magazine.
Mais cette protection est facultative, laissant chaque protocole décider de la priorité à accorder à la sécurité par rapport à la disponibilité. « Certains protocoles pourraient choisir de privilégier la sécurité au maintien de l’activité », déclare Lamtzidis.
Il ajoute que les protocoles peuvent décider si leurs contrats intelligents sont immuables ou peuvent être modifiés par la gouvernance.
Shapiro estime que les protections en mode fail-open devraient être obligatoires et que toute modification des mesures de protection devrait être soumise à des délais afin d’empêcher les protocoles de les supprimer immédiatement.
Le problème de la concentration des builders d’Ethereum
Une autre inquiétude plus large concerne la possibilité que le système renforce le marché déjà fortement concentré de la construction des blocs d’Ethereum.
Fan Zhang, chercheur spécialisé dans Ethereum, affirme que la technologie de Phylax ne devient pratique que maintenant en raison de cette concentration. « Nous avons enfin un moyen de mettre cela en œuvre efficacement, dit-il, mais malheureusement uniquement en raison de la centralisation croissante du marché des builders d’Ethereum. »
Zhang affirme que l’approche de Phylax présente des « avantages intéressants en matière de sécurité, en particulier à l’ère des bots d’IA capables de trouver des bugs plus rapidement que jamais ».
Mais il avertit que l’ajout de code à un point aussi critique du traitement des transactions crée de nouveaux modes de défaillance, notamment des erreurs d’implémentation et le vol, la perte ou l’usurpation de clés de signature de builders.
« Je pense que la communauté est très préoccupée par les builders centralisés et qu’elle s’efforce d’y remédier. Je crains donc que ces efforts ne se sapent mutuellement », ajoute-t-il.
À lire aussi : Le FBI accuse la Corée du Nord d’être responsable du piratage record de Binance, d’un montant de 6,3 milliards de dollars
Le chercheur spécialisé dans Ethereum Sen Yang déclare à Magazine : « Si les principaux protocoles s’appuient sur un petit nombre de builders pour faire respecter la sécurité, cela pourrait conférer à ces builders un avantage concurrentiel et aggraver encore la concentration du marché. »
Phylax annonce son système de coupe-circuit. Source : Phylax Systems
Il affirme que la séparation proposée entre proposeur et builder inscrite dans le protocole (ePBS), dont l’intégration est prévue dans la prochaine mise à niveau Glamsterdam, pourrait réduire la dépendance aux relais tiers, « mais elle ne s’attaque pas directement à la concentration du marché des builders ».
Yang ajoute que les transactions exclues par les builders dominants pourraient tout de même être incluses par des builders ne pratiquant pas la censure, ce qui pourrait entraîner des retards plutôt qu’une exclusion permanente.
À partir de quel moment la sécurité devient-elle de la censure ?
Phylax soutient que son système n’introduit pas de nouvelle autorité sur les transactions Ethereum, car les applications définissent elles-mêmes les règles. La technologie est « explicitement fondée sur le volontariat », affirme Lamtzidis.
Il compare ces contrôles aux conditions déjà inscrites dans les contrats intelligents. « Ce n’est pas différent d’une instruction “require()”, dit-il. La censure implique une prise de décision arbitraire ou une coercition. »
Zhang établit une distinction similaire entre le filtrage volontaire des transactions par les applications et l’imposition d’une censure par des parties extérieures. « Le fait que les applications s’inscrivent volontairement au filtrage ne pose pas de problème, car un utilisateur peut abandonner ces applications, dit-il. C’est la censure imposée de l’extérieur qui pose problème. C’est là que je place la limite. »
Boss affirme que les règles ciblant le résultat d’une transaction sont moins préoccupantes que celles ciblant la personne qui l’effectue. « Dans ce cas, elles sont également fondées sur le résultat, ce qui est souvent considéré comme moins risqué », déclare-t-elle.
Elle considère l’objectif de sécurité comme légitime, estimant que « les dommages causés par ces piratages sont bien supérieurs à ceux engendrés par ce type d’exclusion ».
Mais elle avertit que les règles pourraient également servir à faire respecter des sanctions ou des exclusions motivées par des considérations politiques.
« Il est important de veiller à ce que des garde-fous appropriés soient en place pour garantir que ces règles restent équitables et conçues à des fins de sécurité », déclare-t-elle.
Magazine : Les banques interdisent les agents d’IA pour des raisons de sécurité… et de concurrence
Cointelegraph publie des reportages longs, des analyses et des articles narratifs rédigés par l'équipe éditoriale interne de Cointelegraph, disposant d'une expertise sur le sujet. Tous les articles sont rédigés et révisés par les rédacteurs de Cointelegraph conformément à nos normes éditoriales. Certains articles contiennent des liens d'affiliation, pour lesquels Cointelegraph peut percevoir une commission. Ces relations n'influencent pas les produits que nous évaluons ni nos conclusions éditoriales. Le contenu publié ici ne constitue pas un conseil financier, juridique ou en investissement. Les lecteurs doivent mener leurs propres recherches et consulter des professionnels qualifiés si nécessaire. Cointelegraph conserve une indépendance éditoriale totale.
Plus sur le sujet