 Écrit par Christina CombenRédacteurVérifié par Andrew FentonRédacteur
Le « mode bunker » ne protégera pas vos cryptomonnaies, selon ses détracteurs
MagazinePublié14 oct. 2026
Même si la prédiction de Justin Drake selon laquelle l’IA pourrait casser la cryptographie se révélait exacte, ses détracteurs estiment que le « mode bunker » est une suggestion impraticable qui a peu de chances de protéger vos cryptomonnaies.
Comme si la montée des tensions géopolitiques ne suffisait pas à inquiéter, c’est maintenant au tour des cryptomonnaies de passer en mode nucléaire.
Le secteur débat activement d’un scénario apocalyptique pour la cryptographie, dans lequel des attaquants déduiraient les clés privées à partir des clés publiques grâce à un scénario d’IA autrefois jugé hautement improbable, mais désormais potentiellement crédible, qui met les cryptomonnaies de tout le monde en danger.
Le chercheur d’Ethereum Justin Drake a appelé mercredi dernier à planifier un « mode bunker », citant des avancées « édifiantes » en intelligence artificielle qui pourraient accélérer la découverte d’attaques mathématiques et finalement « casser » la cryptographie :
« À mon avis, il est désormais raisonnable de se préparer à la possibilité que l’ECDSA [algorithme de signature numérique à courbe elliptique] casse avant le Qday, dans le pire des cas d’ici quelques mois et non quelques années. »
Drake estime que le secteur devrait commencer à planifier une migration contrôlée des actifs vers de nouvelles adresses dont les clés publiques n’ont pas été exposées, afin de réduire les informations qu’un attaquant potentiel pourrait exploiter.
Mais sur quoi fonde-t-il cet avertissement, et y a-t-il réellement lieu de s’alarmer ?
La panique dans le secteur des cryptomonnaies est-elle justifiée ?
La crainte de Drake ne porte pas seulement sur la question de savoir si l’IA accélérera l’arrivée d’ordinateurs quantiques capables de casser la cryptographie, mais aussi sur le fait que les systèmes d’IA pourraient aider à découvrir, grâce à l’informatique classique, des attaques mathématiques qui ont échappé aux cryptographes humains.
Il soutient que les courbes elliptiques — la cryptographie qui sous-tend la plupart des blockchains — pourraient être plus vulnérables à de telles avancées que les fonctions de hachage en raison de leur structure mathématique plus riche, ce qui soulève la possibilité qu’un algorithme classique casse la cryptographie à courbe elliptique.
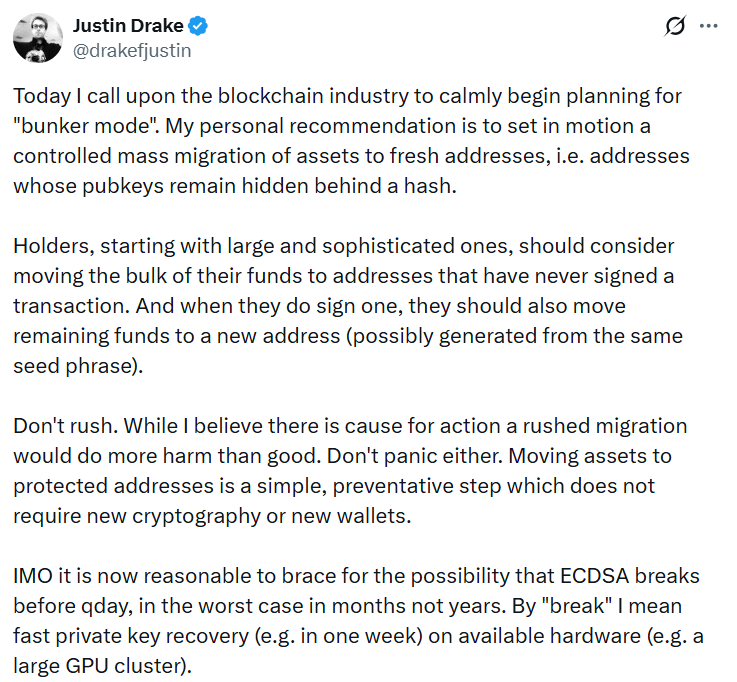
Justin Drake veut que le secteur se prépare au mode bunker. Source : Justin Drake
Matthew Green, professeur de cryptographie à l’université Johns Hopkins, s’est exprimé sur l’évaluation de Drake, alimentant la panique qui traverse déjà le secteur des cryptomonnaies.
« Je pense que nous pourrions perdre la cryptographie à clé publique », a-t-il déclaré.
À lire aussi : Trop important pour être mis en pause : un ralentissement de l’IA pourrait-il faire s’effondrer l’économie ?
Tout le monde ne partage pas leur inquiétude. Le responsable de la cryptographie de Coinbase, Yehuda Lindell, a déclaré qu’à sa connaissance, il n’existe « absolument aucune preuve » que les hypothèses mathématiques vieilles de plusieurs décennies sur lesquelles repose la cryptographie à courbe elliptique aient été affaiblies.
Lucien Bourdon, analyste Bitcoin chez le fabricant de portefeuille crypto Trezor, déclare au Magazine :
« Il n’existe aucune avancée crédible publiée contre les mathématiques sous-jacentes à l’ECDSA, que ce soit avec l’IA ou autre chose. »
Il affirme qu’aucune des récentes publications de travaux mathématiques rédigés par l’IA d’OpenAI ne contient d’attaque contre l’ECDSA — bien que Drake estime que cela soit une raison de se méfier plutôt que de se rassurer. L’autre argument de Drake est que les courbes elliptiques possèdent une structure mathématique plus riche que les fonctions de hachage, ce qui pourrait les rendre plus faciles à casser.
« Il n’explique pas comment », affirme Bourdon. « Il qualifie également son calendrier de scénario du pire et dit aux gens de ne pas se précipiter. »
Zach Herbert, directeur général et cofondateur du fabricant de portefeuille crypto FoundationHQ, déclare au Magazine que déplacer des fonds vers de nouvelles adresses pourrait ne pas suffire si une clé publique étendue (xpub) a déjà été communiquée à une application de portefeuille ou à un tiers.
Dans ce cas, « ils disposent déjà des informations nécessaires pour dériver les clés publiques que vous essayez de dissimuler », explique-t-il.
Et comme Taylor Monahan, fondatrice et directrice générale du portefeuille Ethereum MetaMask, l’a souligné, si la cryptographie casse, le prix de vos avoirs ne sera pas votre seul souci :
« Si les courbes elliptiques sont cassées de sorte que toute clé publique exposée entraîne une compromission, et que l’attaquant est motivé par des considérations financières et a pour priorité absolue de voler des cryptomonnaies, le monde entier va partir à zéro. Mettre vos pièces magiques d’Internet en mode bunker ne vous aidera pas. »
Pourquoi déplacer les pièces pourrait ne pas suffire
Herbert explique que les xpub permettent aux portefeuilles de générer plusieurs clés publiques pour un même compte, y compris celles correspondant à des adresses qui n’ont jamais été utilisées.
Si une application de portefeuille ou un tiers possède déjà ces informations, déplacer des fonds vers une nouvelle adresse au sein du même compte pourrait ne pas leur dissimuler la clé publique de la nouvelle adresse.
Si l’ECDSA devenait concrètement cassable, « un attaquant pourrait récupérer les clés privées correspondantes sans jamais toucher à votre portefeuille matériel ».
À lire aussi : Un partenaire de Dragonfly rejette le catastrophisme du « mode bunker » et appelle à des mesures proactives pour les blockchains
« Non, ce n’est manifestement pas une protection suffisante », déclare au Magazine Eli Ben-Sasson, cofondateur et directeur général du protocole de mise à l’échelle d’Ethereum StarkWare.
« Au-delà du simple déplacement de vos pièces, si vous voulez un jour les réutiliser, vous devrez télécharger de nouveaux types de portefeuilles. »
Il affirme qu’une cassure toucherait également davantage que les signatures des portefeuilles. Les signatures au niveau de l’infrastructure d’Ethereum et les mécanismes de consensus devraient aussi être pris en compte, tout comme le schéma d’engagement polynomial de Kate-Zaverucha-Goldberg (KZG) utilisé pour les données dans les blobs.
« Enfin, les frais de gas augmenteraient probablement aussi considérablement, car une grande partie des fonctionnalités cesserait de fonctionner », ajoute-t-il.
Sur Bitcoin, certains types d’adresses dissimulent la clé publique complète derrière un hachage cryptographique jusqu’à la dépense des pièces. Si les fonctions de hachage concernées restent sécurisées, cela pourrait fournir une couche de protection supplémentaire contre un attaquant qui tenterait de déduire une clé privée à partir d’une clé publique. Les adresses Taproot, en revanche, exposent directement une clé publique sur la blockchain.
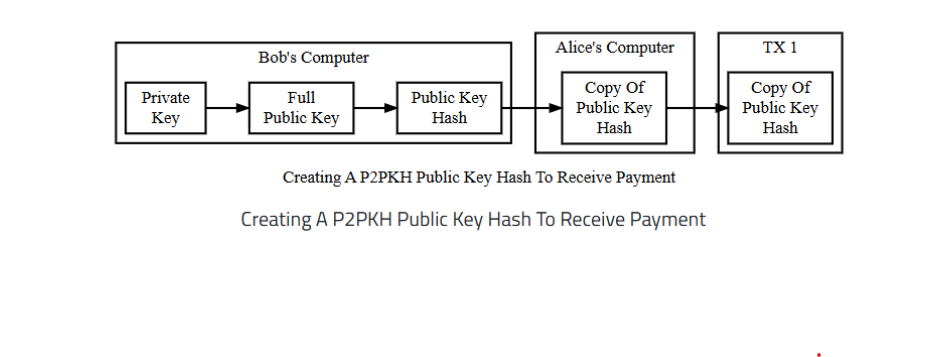
Création d’un hachage de clé publique P2PKH pour recevoir un paiement. Source : Bitcoin.org
Bourdon explique que les adresses SegWit courantes, qui commencent par bc1q, gardent les clés publiques cachées jusqu’à la dépense, et que des portefeuilles comme Trezor génèrent de nouvelles adresses de réception afin de limiter la réutilisation des adresses.
« Il n’y a rien à faire pour le moment », affirme-t-il, ajoutant qu’une migration précipitée ferait plus de mal que de bien. « Les personnes qui se dépêchent de déplacer leurs fonds commettent des erreurs, et les escrocs utilisent des histoires comme celle-ci pour les atteindre. »
Il convient également de noter que chaque fois que vous dépensez un bitcoin, la clé publique est de toute façon exposée dans le mempool, ce qui offre une fenêtre d’opportunité à une attaque.
Tous les cryptoactifs ne se valent pas
Certaines blockchains se préparent déjà aux menaces cryptographiques, même si les solutions proposées varient.
Sur NEAR Protocol, axé sur l’IA, les utilisateurs peuvent ajouter en une seule transaction une clé FIPS-204 résistante aux attaques quantiques à un compte existant du réseau principal, sans déplacer leurs actifs, et des portefeuilles comme Meteor prennent en charge les signatures résistantes aux attaques quantiques. Cela repose sur une cryptographie fondée sur les réseaux euclidiens, que le créateur d’Ethereum, Vitalik Buterin, craint également de voir vulnérable aux attaques.
Ethereum élabore une feuille de route post-quantique plus large utilisant des signatures fondées sur le hachage et l’agrégation de preuves ZK, qui couvre tout, des signatures de transactions au consensus et à la sécurité des données. Un hard fork d’urgence et une proposition de récupération sont également consignés sur le papier.
Dans une publication de mars 2024, Vitalik Buterin a présenté un hard fork potentiel qui annulerait les blocs suivant le début de vols massifs, désactiverait les transactions conventionnelles des portefeuilles et permettrait aux utilisateurs de récupérer leurs fonds en utilisant des preuves à divulgation nulle de connaissance d’une phrase de récupération.
À lire aussi : Vitalik Buterin soutient le « mode bunker » de la crypto face aux progrès rapides de l’IA en mathématiques
Max Shannon, chercheur associé principal chez Bitwise Europe, affirme que cela reste une proposition « sans calendrier établi ».
Bien que personne n’ait encore démontré une attaque fonctionnelle, il affirme que les utilisateurs devraient passer à des signatures résistantes à l’informatique quantique « à long terme ».
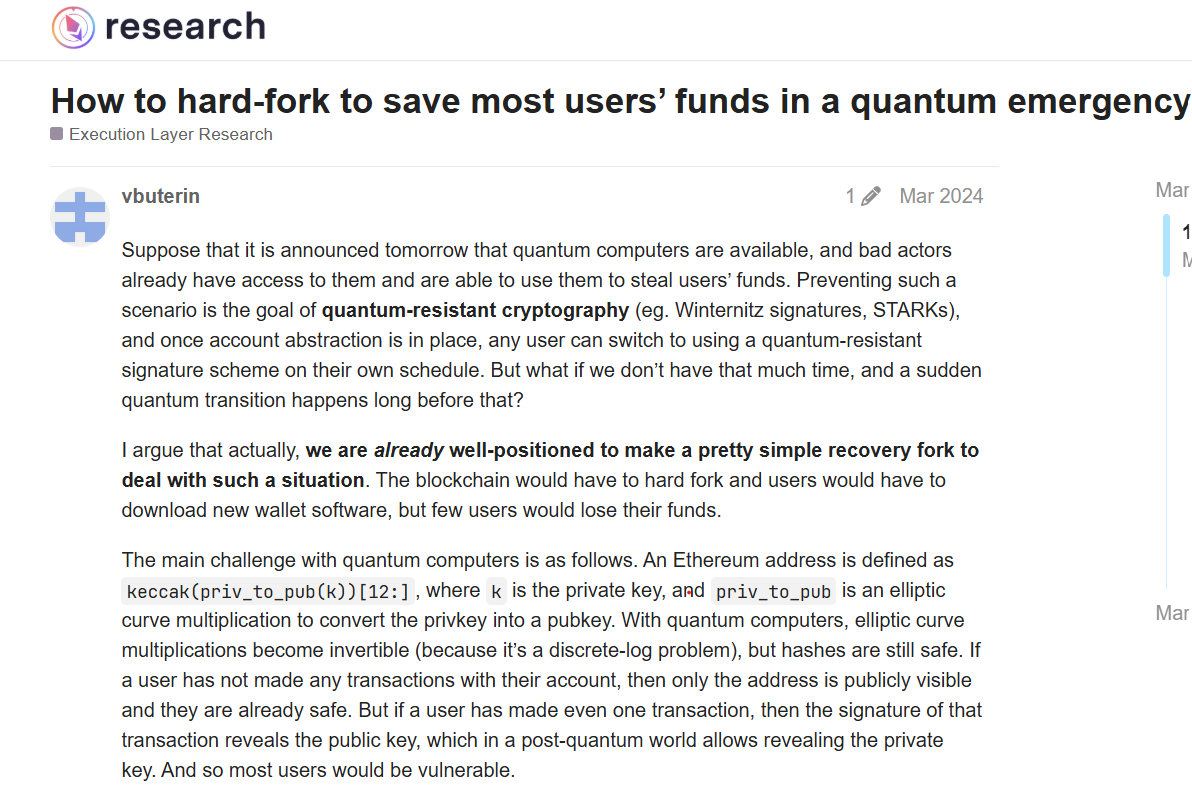
Hard fork en cas d’urgence quantique. Source : Eth Research
L’architecture d’abstraction des comptes de Starknet permet aux utilisateurs de changer de schéma de signature sans transférer leurs fonds vers une nouvelle adresse. Ben-Sasson affirme qu’il n’est pas nécessaire de modifier la technologie fondamentale, « car l’abstraction des comptes signifie que l’on peut utiliser n’importe quel schéma de signature ».
Mais il affirme que d’autres composants doivent encore être pris en compte, notamment certaines parties de l’arbre d’état du réseau et sa dépendance à Ethereum pour sa sécurité.
Changer d’adresse n’aidera pas les utilisateurs de Solana, car les clés publiques y sont exposées par défaut — même s’ils peuvent transférer leurs fonds vers un coffre-fort post-quantique comme Winter Wallet.
Le vice-président chargé de la technologie de la Solana Foundation, Jacob Creech, a déclaré que les utilisateurs de Solana n’auraient pas besoin d’entrer en « mode bunker » si son schéma de signature devenait cassable.
Une mise à niveau du réseau pourrait permettre aux utilisateurs de prouver qu’ils possèdent leur seed secrète au moyen d’une preuve fondée sur un hachage, puis de migrer leurs comptes vers un schéma de signature plus sûr. Selon lui, une preuve de concept fonctionnelle existe, bien que la mise à niveau elle-même n’ait pas été déployée.
Alors, les détenteurs de crypto devraient-ils paniquer ?
Shannon affirme que Bitwise ne s’inquiète pas pour l’instant de ce risque théorique, mais qu’il « vaut la peine de faire preuve de prudence ».
« Nous pouvons discuter des nouvelles adresses et de l’exposition des xpub dans le cadre d’une expérience de pensée, explique Herbert, mais je ne prétendrais pas que ces mesures constituent un plan pratique pour un tel scénario. »
Comme certaines personnes possèdent d’anciens appareils, des configurations multisignatures complexes ou des bitcoins qu’elles n’ont pas touchés depuis des années, une mise à jour logicielle « ne protégerait pas automatiquement ces pièces », affirme-t-il.
Bourdon rappelle aux détenteurs de crypto qu’ils doivent examiner attentivement la source, car l’avertissement de Drake s’accompagnait de propos sur l’évolution d’Ethereum vers la cryptographie fondée sur le hachage qu’il recommande.
« L’avertissement concernant une menace non démontrée sert donc aussi de promotion pour la feuille de route d’Ethereum », affirme-t-il.
Même si cela ne prouve pas que Drake a tort, rien ne montre encore que l’ECDSA est sur le point d’être cassée, et la précipitation à transférer des fonds comporte de nombreux risques.
Mais si la cryptographie qui sous-tend les portefeuilles crypto et les blockchains venait à échouer, transférer les pièces pourrait être la partie la plus facile de la réponse du secteur.
Magazine : Les prêts crypto repartent à la hausse… mais les risques ont-ils été résolus ?
Cointelegraph publie des reportages longs, des analyses et des articles narratifs rédigés par l'équipe éditoriale interne de Cointelegraph, disposant d'une expertise sur le sujet. Tous les articles sont rédigés et révisés par les rédacteurs de Cointelegraph conformément à nos normes éditoriales. Certains articles contiennent des liens d'affiliation, pour lesquels Cointelegraph peut percevoir une commission. Ces relations n'influencent pas les produits que nous évaluons ni nos conclusions éditoriales. Le contenu publié ici ne constitue pas un conseil financier, juridique ou en investissement. Les lecteurs doivent mener leurs propres recherches et consulter des professionnels qualifiés si nécessaire. Cointelegraph conserve une indépendance éditoriale totale.
Plus sur le sujet